 Zero
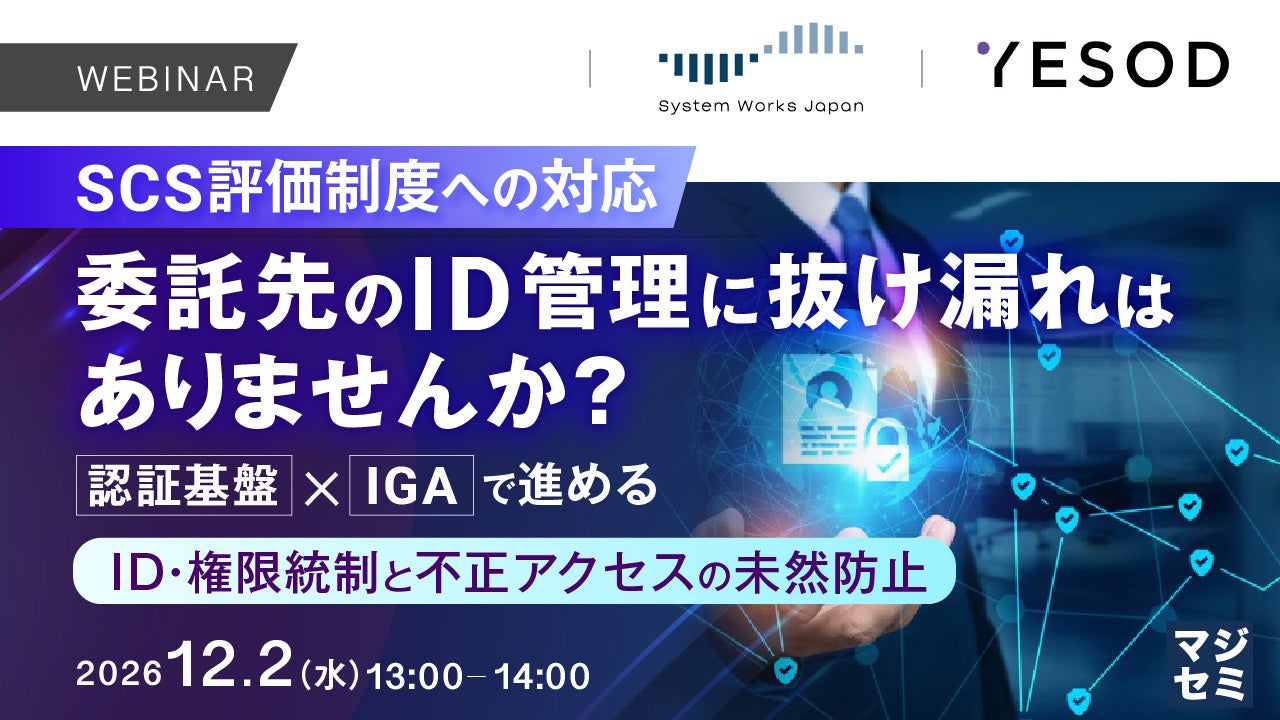
『SCS評価制度への対応、委託先のID管理に抜け漏れはありませんか?』というテーマのウェビナーを開催
『SCS評価制度への対応、委託先のID管理に抜け漏れはありませんか?』というテーマのウェビナーを開催 マジセミ株式会社のプレスリリース
マジセミ株式会社がPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
■SCS評価制度を背景に、重要性が増す委託先のID・権限管理
サプライチェーンを狙ったサイバー攻撃や情報漏えいへの懸念が高まる中、SCS評価制度への対応も視野に入れ、企業には自社だけでなく委託先を含めたセキュリティ対策の見直しが求められており、特にクラウドサービスの利用拡大や外部委託の増加によって、管理すべきID・アクセス権限は複雑化しています。委託先の契約終了や従業員の異動・兼務・出向などによって所属や役割が変わるたびに、複数のシステムにまたがるIDやアクセス権限を適切に変更・停止しなければ、不要なアカウントや過剰な権限が残り、不正アクセスや情報漏えいのリスクにつながります。こうした状況では、多要素認証などの入口対策に加え、誰にどの権限が必要なのかを把握し、日々の変更を適切に反映し続けるIDガバナンスの仕組みが重要になります。
■人手によるID管理では、残存IDや過剰な権限を防ぎきれない
しかし、委託先の契約終了や従業員の異動に伴うIDの変更・削除を担当者の手作業に依存している場合、人事・契約情報と各システムのID情報が連動せず、すでに利用する必要のないアカウントや異動前のアクセス権限が残存することがあり、クラウドサービスごとに管理方法が異なる環境では、その把握や棚卸しにも多くの負担がかかります。シングルサインオンや多要素認証によって認証を強化していても、不要なIDや過剰な権限が適切に整理されていなければ、正規の認証情報を使った不適切なアクセスなどのリスクは残り、認証の入口対策だけでは十分とはいえません。サプライチェーン全体のセキュリティ対策を継続的に強化するには、定期的な棚卸しだけでなく、人・組織情報の変更とID・権限管理を連携させ、付与から変更・停止までを仕組み化する必要があります。
■認証基盤×IGAで進める、認証から権限管理までの継続的な統制
本セミナーでは、SCS評価制度への対応を考えるうえでも重要となる委託先のID管理に焦点を当て、認証基盤とIGAを組み合わせることで、残存IDや不要なアクセス権限のリスクを低減し、不正アクセスの未然防止につなげるための具体的な考え方を解説します。IGAによる人・組織・権限情報の管理、異動や契約終了などの将来予定・変更履歴の活用と、認証基盤による多要素認証・アクセス制御を組み合わせ、認証の入口対策だけでなく、IDライフサイクル全体を継続的に管理し、人手に依存しない運用を目指す方法をご紹介します。また、システムワークスジャパンのIAMコンサルティングを通じて、既存環境の課題整理から導入計画まで、日常業務で活用できるID・権限管理の仕組みづくりと実践の進め方をお伝えします。
■主催・共催
株式会社イエソド
システムワークスジャパン株式会社
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/
Zero Press のデータで見るこのリリース
- 配信元
- マジセミ株式会社(Zero Press 掲載 394 本)
- 配信サイト
- PR TIMES
- カテゴリ
- イベント
- 直近 7 日の配信
- イベント 3,649 本 / 全体 12,435 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
北海道平取町で「こども万博mini 平取」11月15日開催 入場無料で親子3世代が楽しむ体験イベント
こども万博in平取実行委員会
-
【無料公開】Googleドライブ「共有の有効期限」早見表
DriveChecker株式会社
-
神戸・淡路島で活躍するシェフが集結! 『Taste of KOBE-AWAJI Island 2026』11月28日(土)開催 事前予約で先着100名様にお食事チケットをプレゼント!
株式会社パソナグループ
-
中高大連携で考える高島の未来 廃校を舞台に、地域と若者がつながる交流イベントを開催
麗澤大学
-
【漁港の駅TOTOCO小田原】 7周年祭《鰹祭り》を11/14(土)~23(月・祝)で開催! 祝・7周年!来場者900万人の笑顔と鰹の豊漁に大感謝!!
株式会社相州村の駅
-
GiGOコラボカフェ秋葉原3号館10周年ラブライブ!シリーズ開催のお知らせ
株式会社GENDA GiGO Entertainment
-
愛知・常滑のデイリーファーム、 フリーレンジ卵ブランド「はばたき農場」が 国際賞「ケージフリー・アワード(平飼い卵賞)」を受賞
株式会社デイリーファーム
-
Instagram自動化ツール「エルグラム」がClaudeのコネクタ一覧に掲載
株式会社ミショナ
-
多機能デリカテッセン用スライサーの世界市場(2026年~2032年)、市場規模(自動、半自動)・分析レポートを発表
株式会社マーケットリサーチセンター
-
自動車用ギアシフト機構・システムの世界市場(2026年~2032年)、市場規模(スピードシフターアセンブリ、スピードシフターシステム)・分析レポートを発表
株式会社マーケットリサーチセンター
-
デリカフーズホールディングス 「統合報告書2026」発行のお知らせ
デリカフーズホールディングス株式会社
-
【2026年11月25日(水)12:00~12:40オンライン開催】 「何を学ぶか」ではなく「どんな役割を担うか」から考える人材育成 『ビルスピアカデミー』、 「データ分析を業務で活かす人材の育て方」 オンラインセミナーを開催
パーソルイノベーション株式会社