 Zero
株式会社Integral、2025年9月以降に国内で公表されたサイバー攻撃・情報漏えい事案を、技術の視点で整理した公開データベース「Integral Security Report」を公開
株式会社Integral、2025年9月以降に国内で公表されたサイバー攻撃・情報漏えい事案を、技術の視点で整理した公開データベース「Integral Security Report」を公開 株式会社Integralのプレスリリース
株式会社IntegralがPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
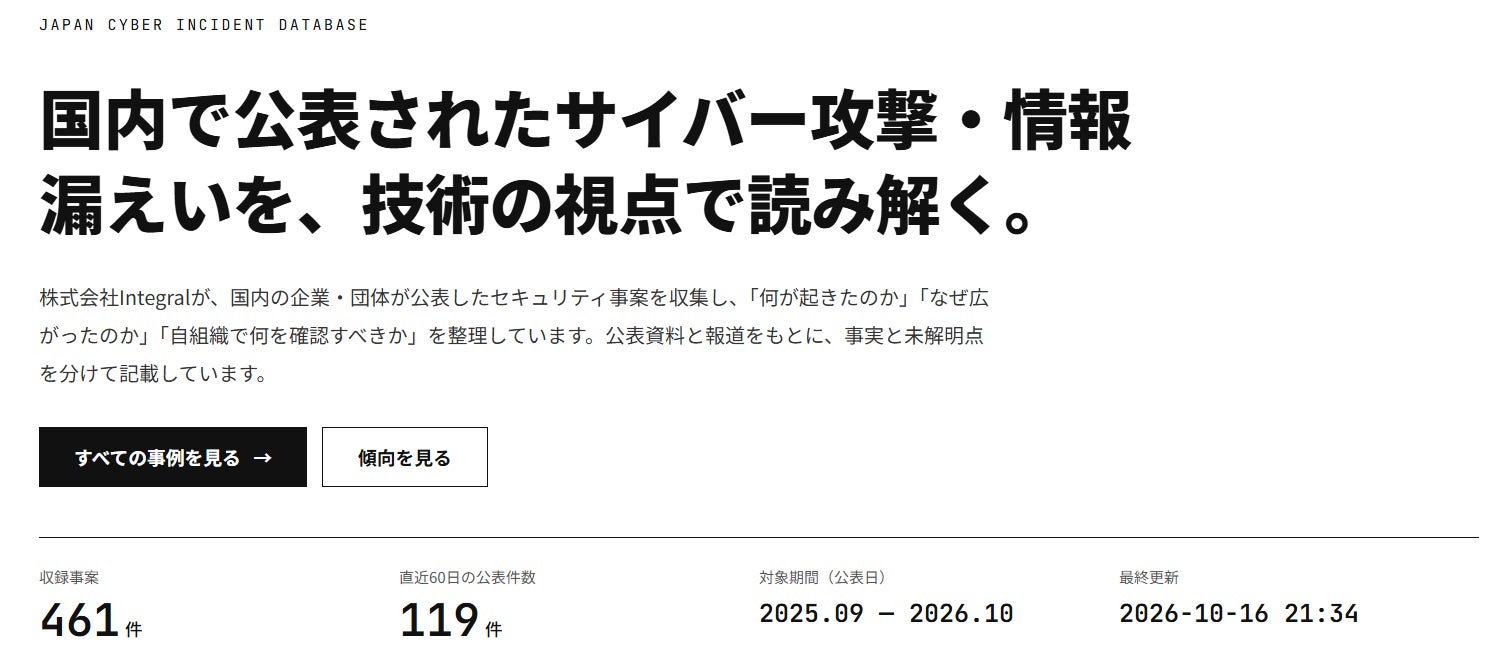
ソフトウェア開発とプロダクトマネジメントを手がける株式会社Integral(本社:東京都中央区銀座、代表取締役:守 宏知)は、国内で公表されたサイバー攻撃・情報漏えいの事案を収録・分析する公開データベース「Integral Security Report」(https://integral-inc.dev/security-report/ )を公開しました。公表資料をもとに、2025年9月以降に公表された事案をすでに400件以上収録しており、侵入経路・手口・影響範囲・その後の対応という同じ項目で整理しています。新しい事案は週2回を目安に追加し、続報に合わせて既存の事案も更新しているため、収録件数はこれからも増えていきます。誰でも無料で閲覧できます。
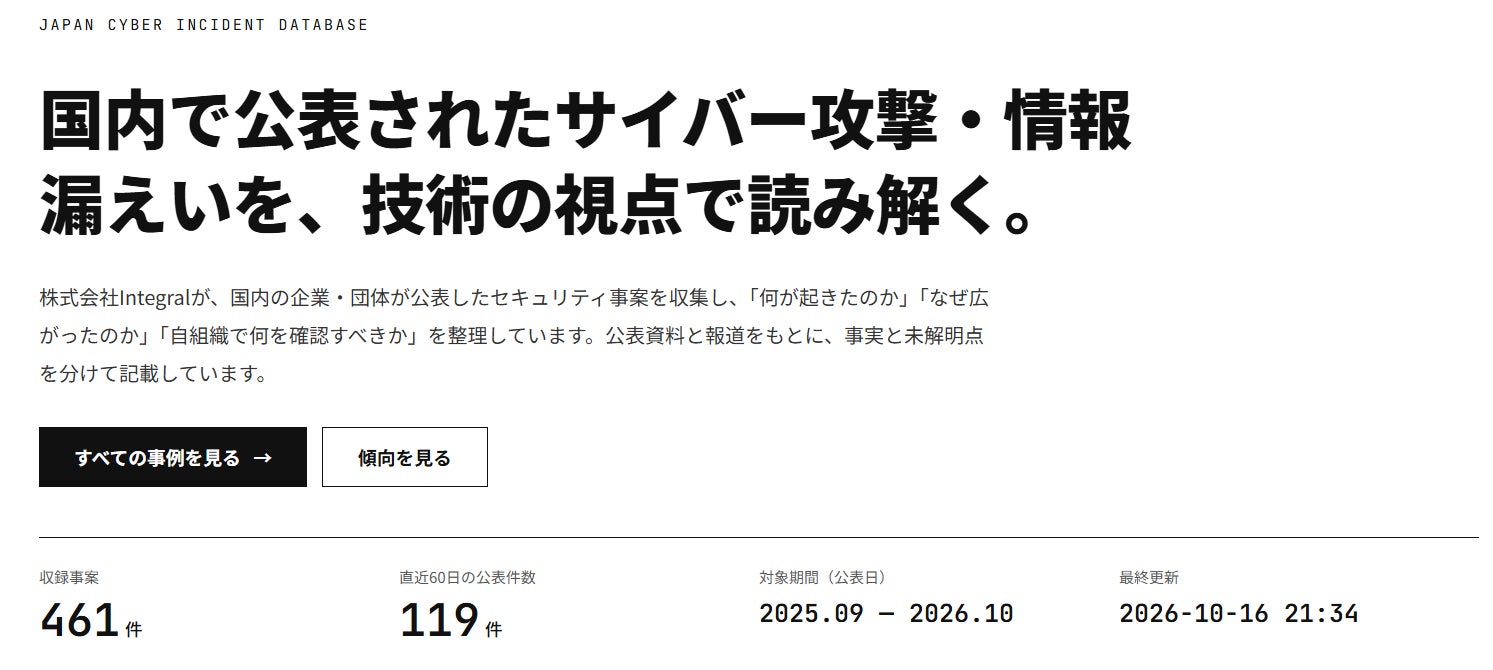
■ 背景:「何件漏れたか」は分かっても、「どこから入られたか」は分からない
サイバー攻撃や情報漏えいの報道は、被害の件数やお詫びが中心になりがちです。自社の対策を考えるうえで本当に知りたい「どこから侵入されたのか」「何が足りなかったのか」は、各組織の発表資料に散らばっていたり、そもそも書かれていなかったりします。
Integral Security Report は、こうした公表資料を一件ずつ読み、技術的な観点で同じ項目に整理し直したデータベースです。個別の事案を調べるだけでなく、事案どうしを比べたり、業種や手口ごとの傾向をつかんだりできるようにしています。
■ Integral Security Report の特徴
1. 全事案を同じ項目で整理
侵入経路、攻撃手法、漏えいした情報の種類、影響件数、業務停止の有無と期間、公表までの経緯などを、全事案で共通の項目として記録しています。公表資料に書かれていない項目(侵入経路が「調査中」「非公表」など)は推測で補わず、「書かれていない」ことをそのまま記録しています。
2. 一次資料を優先し、出典を明記
害組織によるお知らせ・調査報告、適時開示、行政機関の公表資料などを優先して参照し、各事案のページに出典を掲載しています。
3. 傾向をグラフで確認
月別の収録件数、侵入経路が公表されない割合、業種ごとに多い手口、ランサムウェアによる業務停止日数の分布などを、トップページのグラフで確認できます。
4. 続報まで追跡し、確認日時を表示
新しい事案は週2回を目安に追加し、影響の大きい事案は定期更新を待たずに追加します。調査中の大きな事案は続報を確認して内容を更新し、各事案に「最終確認日時」を表示しています。
5. 企業と個人、それぞれの「次にやること」
集計結果から、企業が確認しておきたい5つのポイントと、自分の情報が漏れたかもしれない個人向けの対応を、漏えいした情報の種類ごとにまとめています。専門用語の解説ページも用意しています。
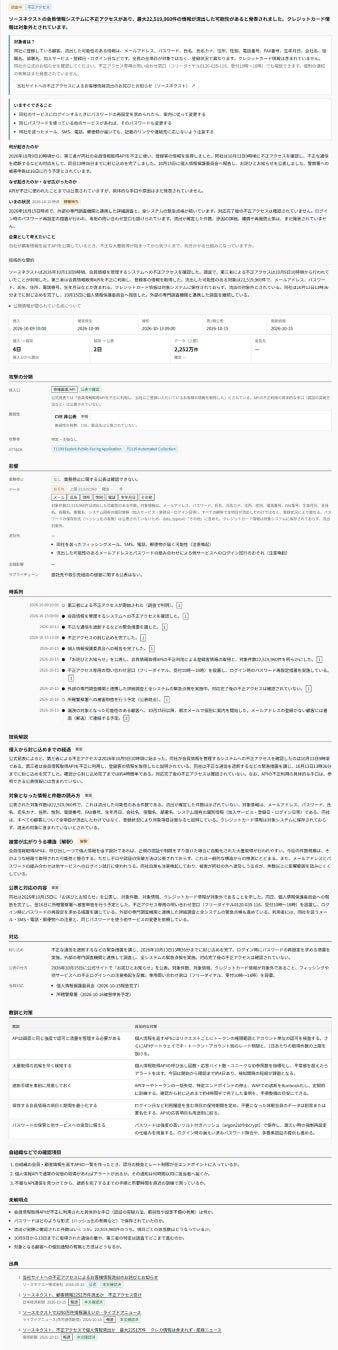
■ 収録データから見えた主な傾向(2026年10月16日時点)
-
侵入経路が明らかにされない事案が半数以上:収録461件のうち248件(54%)で、侵入経路が公表されていません。
-
製造業では被害の56%がランサムウェア:製造業54件のうち30件がランサムウェアによるものでした。
-
「漏えいを確認」より「漏えいのおそれ」が多い:漏えいがあった事案のうち「漏えいしたおそれ」としか言えなかったものが234件で、「漏えいを確認」の114件の約2.1倍でした。ログが残っておらず、実際に何が持ち出されたか確かめられないことが背景の一つと考えられます。
-
1件の事故がほかの組織へ広がる:委託先やクラウドサービスでの事故がほかの組織への被害につながった事案が86件ありました。波及先が判明した事案では、1件あたり中央値7組織に影響が及んでいます。
-
検知から公表までは中央値5日:攻撃などを検知してから最初に公表するまでの期間は、中央値で5日でした。
※ 割合は2026年10月16日時点の収録事案をもとにした値で、最新の値はサイト上で確認できます。また、件数は本レポートが収録した事案の件数であり、国内で発生したすべての事案の件数ではありません。被害が公表されていない事案や、当社が把握できていない事案は含まれていません。
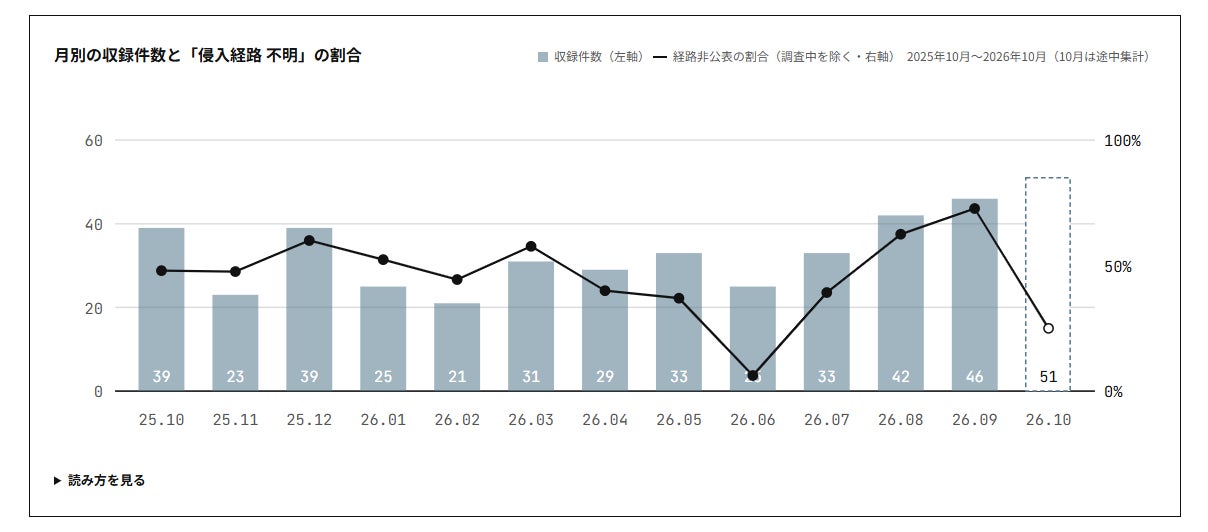

■ 企業が確認したい5つのポイント
収録事案の分析から、次の5点を確認ポイントとして挙げています。詳しい根拠となる件数はサイト上で公開しています。
-
外部から到達できる機器・サーバ(VPN機器など)の把握と、緊急パッチの適用期限
-
VPN・クラウド・管理画面への多要素認証の導入と、退職者・委託先アカウントの棚卸し
-
委託先・SaaSの一覧化と、事故発生時の連絡体制・契約上の取り決め
-
メールの誤送付・クラウドの公開設定ミスを、人の注意ではなく仕組みで防ぐこと
-
アクセスログを少なくとも1年分、改ざんされない場所に保管すること
■ 調査・編集の方法と生成AIの活用について
本レポートでは、公表資料の収集と下調べに生成AIを活用しています。掲載にあたっては、当社の担当者が出典と照らし合わせて内容を確認しています。非公開の情報や、関係者への取材にもとづく情報は扱っていません。
記載内容の誤りや続報、収録してほしい事案についての情報は、サイト上のお問い合わせフォームから受け付けています。
■ 代表コメント
代表取締役 守 宏知
「サイバー攻撃や情報漏えいの公表が相次いでいる背景には、生成AIによって攻撃にかかる手間や難易度が大きく下がったことがあると考えています。これまでは一定の技術力と時間が必要だった偵察やフィッシングメールの作成、脆弱性を突く作業が、いまでは少ない手間で、しかも大量に行えるようになりました。
一方で、400件以上の事案を同じ項目で並べてみると、侵入口として目立つのは、修正されていないVPN機器、多要素認証のないアカウント、管理の行き届かない委託先といった、以前から知られている弱点でした。攻撃のコストが下がったことで、こうした基本的な穴が、規模や業種を問わず次々と狙われているのが実態だと見ています。
当社はこのレポートの調査にも生成AIを活用しています。攻撃する側がAIで効率を上げているのであれば、守る側もAIを使って、事実をより速く集め、整理し、共有していく必要があります。自社の対策を見直す材料として、ぜひご活用ください。」
■ 「Integral Security Report」概要
-
名称:Integral Security Report
-
公開日:2026年10月15日
-
利用料金:無料(会員登録不要)
-
収録対象:国内で公表されたサイバー攻撃・情報漏えいの事案(2025年9月以降の公表分)
-
収録件数:400件以上(週2回を目安に追加・更新)
-
更新頻度:週2回を目安(社会的影響の大きい事案は随時)
-
主な内容:事例一覧、傾向のグラフ、企業・個人向けの注意点、用語解説
■ 株式会社Integral について
株式会社Integralは、東京・銀座を拠点に、受託開発、スタートアップ・中小企業向けの技術コンサルティング、プロダクトデザインを手がけるソフトウェア開発・プロダクトマネジメントの会社です。生成AIを開発プロセスに取り入れ、少人数のチームで高い生産性を実現しています。
-
会社名:株式会社Integral
-
所在地:東京都中央区銀座6丁目13番16号銀座Wallビル UCF5階
-
代表者:代表取締役 守 宏知
-
設立:2025年11月
-
事業内容:ソフトウェアの受託開発、技術コンサルティング、プロダクトデザイン
-
本件に関するお問い合わせ先:お問い合わせフォーム https://tally.so/r/GxxvMp
Zero Press のデータで見るこのリリース
- 配信元
- 株式会社Integral
- 配信サイト
- PR TIMES
- カテゴリ
- 技術・開発
- 直近 7 日の配信
- 技術・開発 401 本 / 全体 11,410 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
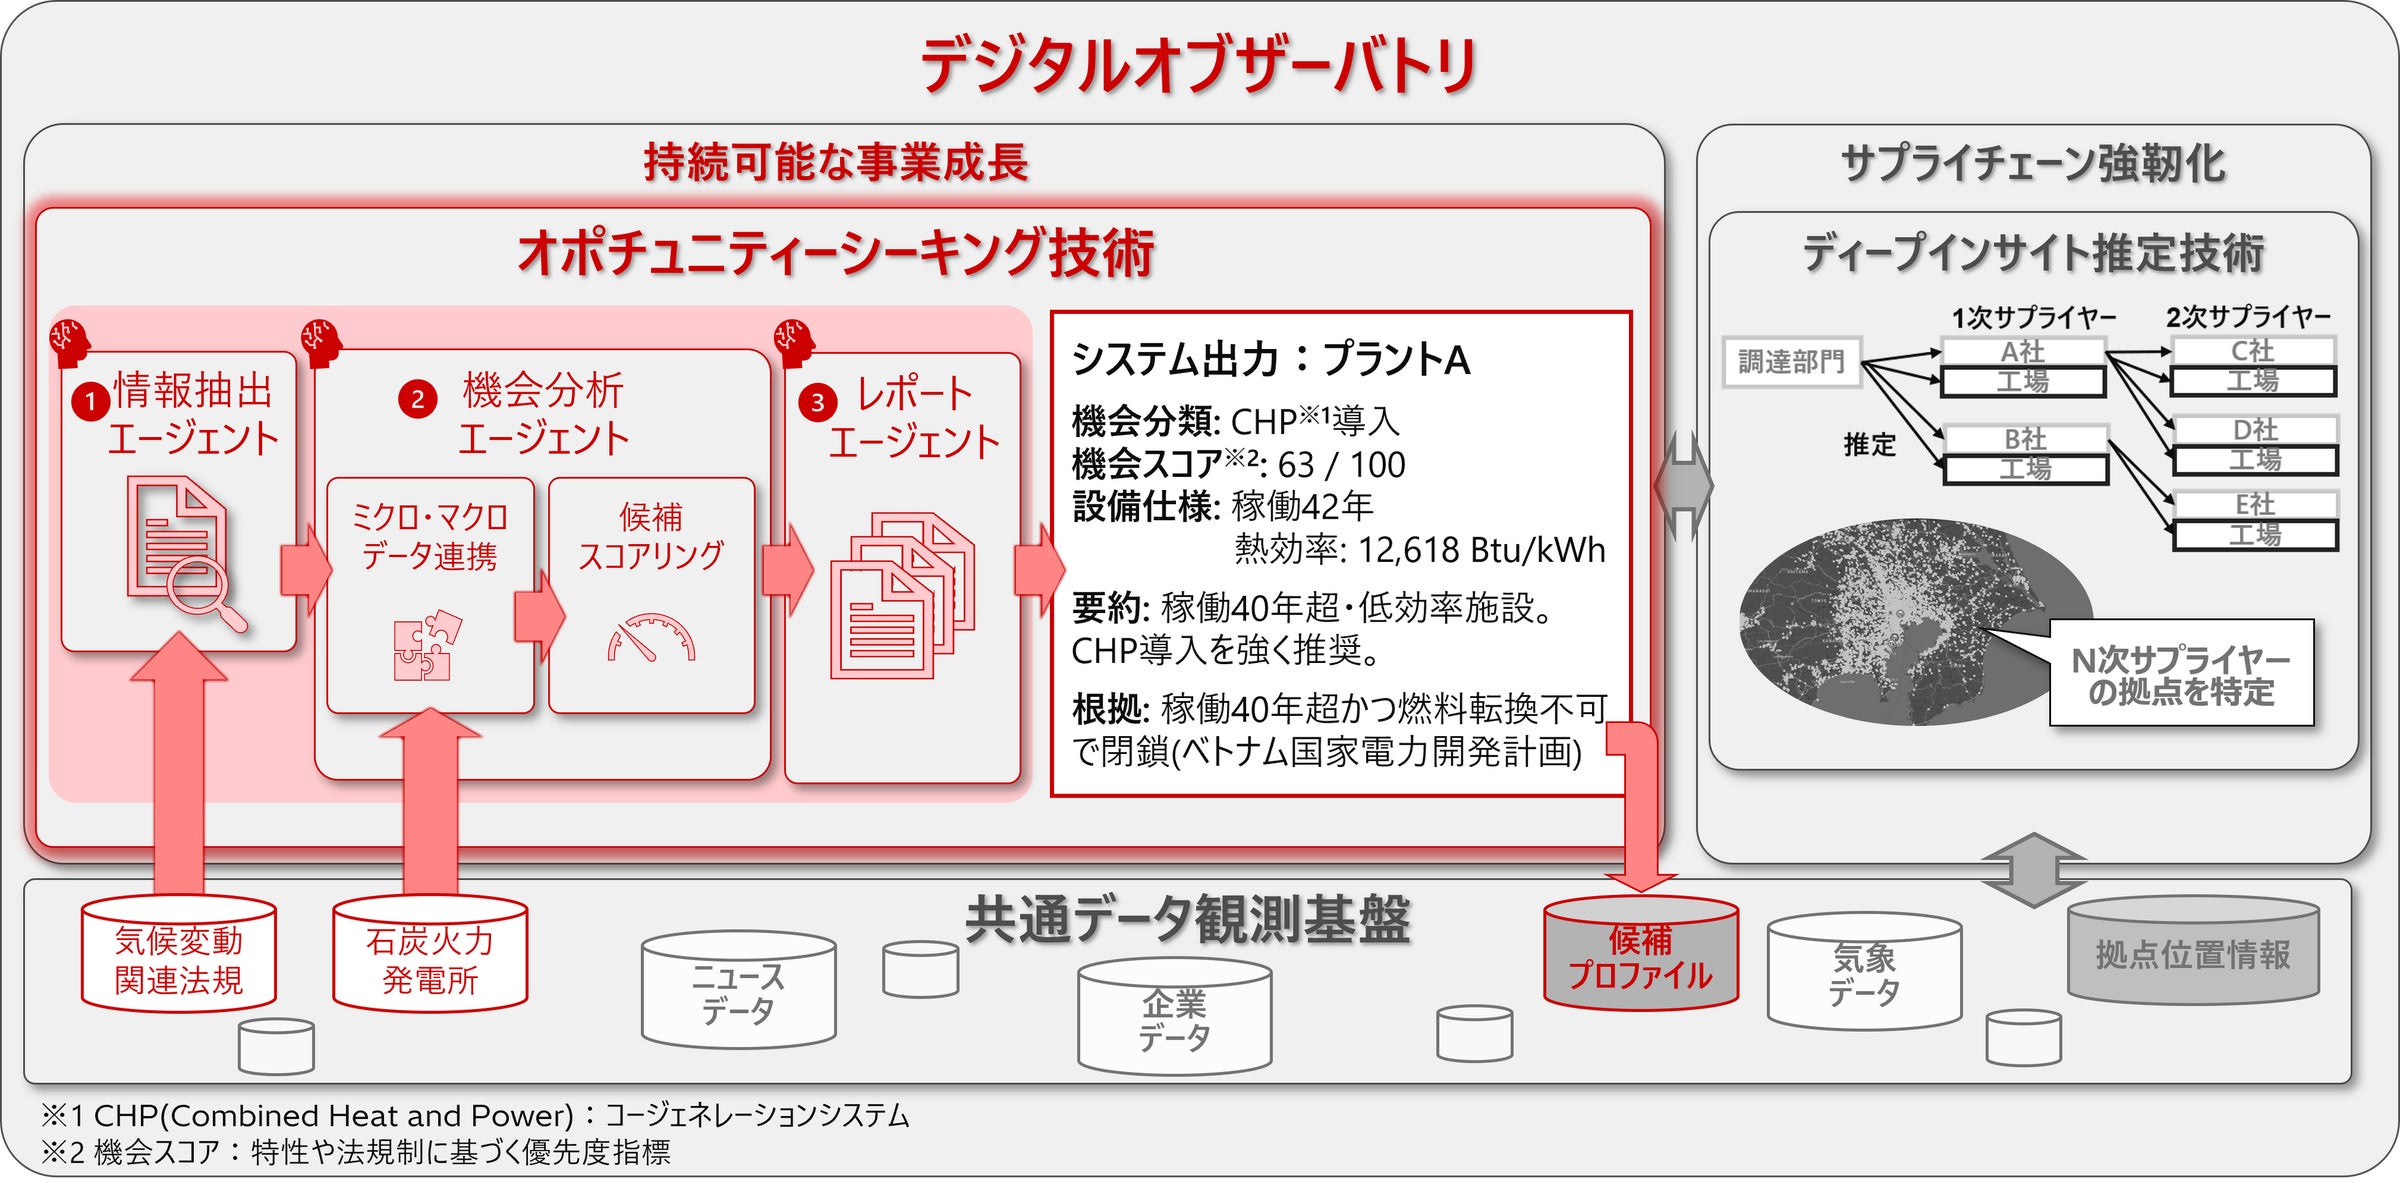
市場環境の変化を捉え、新たな事業機会の発見を支援する「オポチュニティーシーキング技術」を開発
株式会社 日立製作所
-
フィジカルAI・AIエージェント・次世代電池など次世代トレンド12領域における新規事業案とは―「イノベーション事業機会マップ2026」を無料公開|株式会社イノベーション総合研究所
株式会社イノベーション総合研究所
-
Zen2.0 特別フォーラム:AI時代に求められるリベラルアーツとは
一般社団法人Zen2.0
-
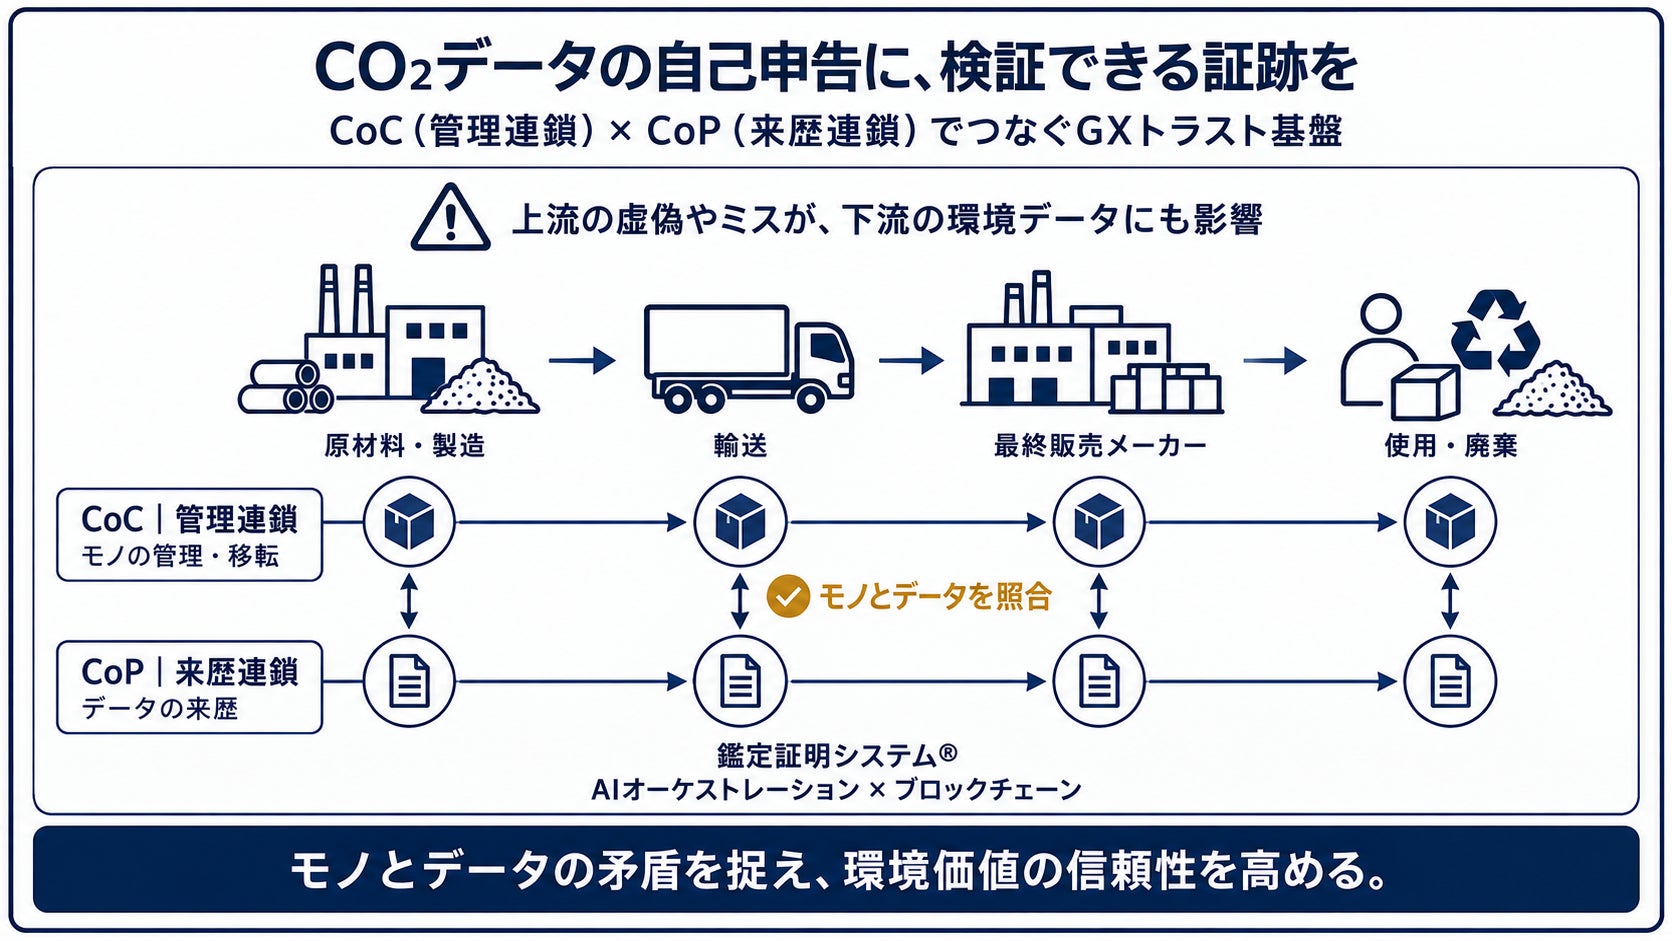
【日本初】サプライチェーンを数珠つなぎにしCO2排出量の虚偽申告を防ぐ新特許。「CoC(管理連鎖)」と「CoP(来歴連鎖)」を掛け合わせ、自己申告によるSDGs詐欺を根絶する「GX」トラスト基盤発明
cycaltrust株式会社
-
大家・賃貸管理会社向け水道検針アプリ「水検 Suiken」、検針写真表・月次検針報告書の作成機能を追加
Mansion connect
-
2Dおよび3Dマシンビジョンシステム市場は、2025年に148億米ドルと推定され、2036年までに366億8,000万米ドルに達すると予測されており、予測期間(2026年~2036年)
Panorama Data Insights Ltd.