 Zero
『脆弱性の「発見」だけでは終われない、アプリケーションセキュリティの立て直し方』というテーマのウェビナーを開催
『脆弱性の「発見」だけでは終われない、アプリケーションセキュリティの立て直し方』というテーマのウェビナーを開催 マジセミ株式会社のプレスリリース
マジセミ株式会社がPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
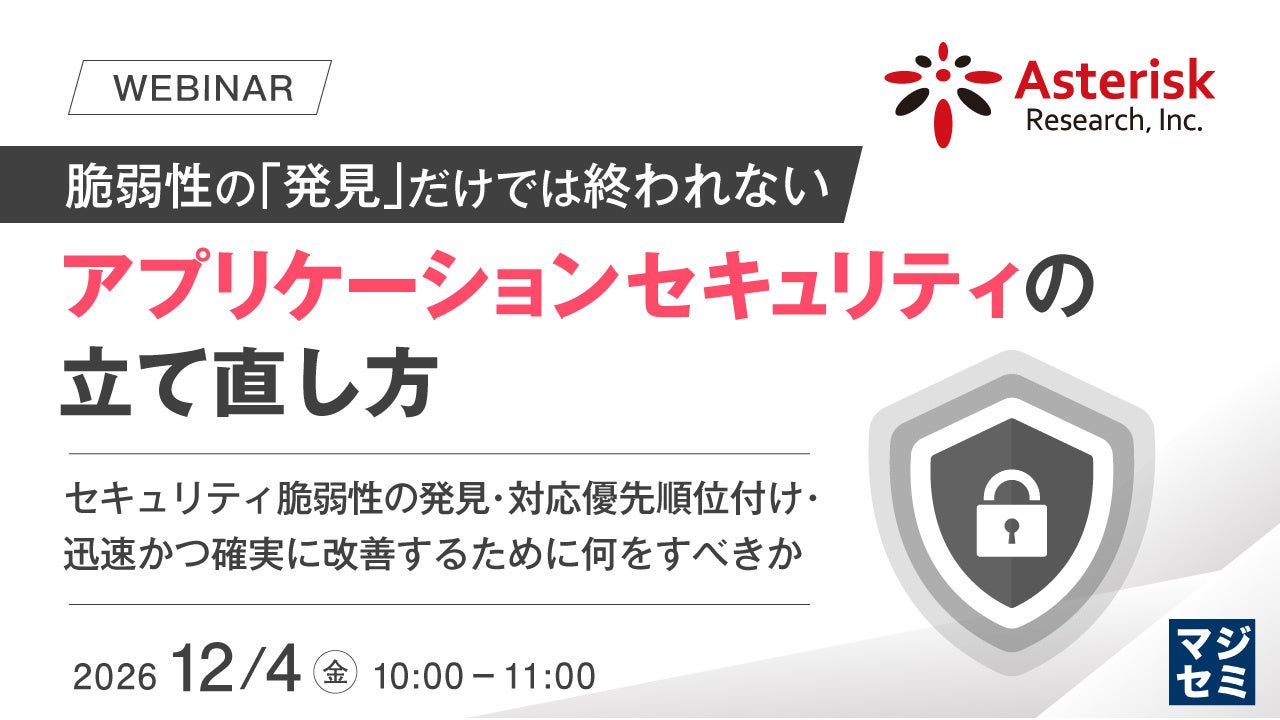
■AIによる脅威環境の変化で、アプリケーションの安全性を維持する前提が変わっている
生成AIの普及は、コード生成や開発効率だけではなく、アプリケーションセキュリティ(以下、AppSec)の前提そのものを変え始めています。
これまでは、攻撃の傾向も、システムを構成する部品も、開発と運用の進め方も、年単位で大きくは変わらないという前提がありました。その前提が、いま崩れています。
影響を受けているのは、「脆弱性を見つける方法」だけではありません。例えば、
* ばらまき型の攻撃が、狙い撃ちの精度を持つようになったこと
* OSSの配布経路や委託先も攻撃を受けており、サプライチェインリスクとなること
* AIを組み込んだシステムや開発環境など、守る対象そのものの変化
* 増し加わる修正対応を担う、開発運用チームの変化
など、システム開発から運用まで、セキュリティ対応全体に影響が及んでいます。
一方で、既に脆弱性診断やセキュリティ施策を実施していても、こうした変化に合わせて脆弱性の発見・改善の進め方を見直せず、従来と同じ運用を続けている企業もあるのではないでしょうか。
2026年11月5日には、内閣官房 国家サイバー統括室も事業者向けの注意喚起を出し、AIも使った大規模な調査による侵入や、診断では低いと評価された問題の組み合わせによる侵入にふれたうえで、基本的な対策の徹底を求めています。
■脆弱性診断を実施していても、発見した脆弱性の改善が進まず、安全性を維持できない課題
こうした変化の中で、「年1回・年2回の脆弱性診断だけでは十分ではない」「発見した脆弱性を、どうすれば継続的な改善につなげられるのか」と悩む企業も少なくありません。
脆弱性診断は、システムに潜む問題を発見するための重要な手段です。しかし、診断を実施して脆弱性を発見することと、システムの安全性を継続的に維持・強化することは同じではありません。
特に、OSS・外部ライブラリや自社開発コードを含むアプリケーションでは、システム完成後も新たな脆弱性が明らかになり、開発・更新によってリスクの状況も変化します。
診断報告書を読み終えたあとに残るのは、たとえば次のような問いではないでしょうか。
* 報告書に何十件、何百件と並んだ指摘のうち、どれを次のリリースまでに直すのか、誰が何を根拠に決めているのか
* 経営から「診断を受けたのに、なぜ脆弱性がゼロにならないのか」と聞かれたら、どう答えるのか
* 使っているOSSに深刻な脆弱性が公表された朝、保守会社からの連絡を待つ以外に、自社で何を判断できるのか
* 「修正しました」という報告を受けたあと、本当に塞がったか、それまでに入られていないかを、誰が確かめているのか
* 「うちのシステムに、そのライブラリは入っているのか」という社内からの問い合わせに、答えが出るまで何日かかっているのか
どれも、報告書の中には答えが書かれていない問いです。ここを決めないままでは、診断を受けていても「やられ待ち」の状態から抜け出せません。本セミナーは、脆弱性診断を発注し、報告書を受け取って改善を回す立場にある担当者・責任者の方に向けて、これらの問いに向き合います。
■AIによって変わるAppSecを踏まえ、自社の脆弱性の発見と改善をどう組み直すべきか
本セミナーでは、まずAIによって変化するアプリケーションセキュリティの現在地を整理します。攻撃者の変化、サプライチェイン、システム、開発運用チームによる脆弱性対応体制という複数の視点から、企業が直面するリスクと、既存のセキュリティ施策を見直す必要性を解説します。
そのうえで、脆弱性診断という単発の取り組みにとどまらず、自社のアプリケーションの安全性を継続的に維持・強化するための進め方として、「シフトレフト」の考え方を「開発の早い段階での対策」という一般的な理解だけでは見えてこない角度から捉えます。
お話しするのは、現場で脆弱性の発見と改善に向き合ってきた実践者の目で読み解いたことです。先に挙げた問いに、一つずつ答えていきます。見落とされやすい認証と権限の弱点にも触れます。
あわせて、開発時・運用中・委託開発の納品後のそれぞれにおいてソフトウェア構成解析(SCA:Software Composition Analysis。使っているOSS・ライブラリとそのバージョンを洗い出し、既知の脆弱性と照らし合わせ続ける仕組み)を、どう日々の活動に組み込むかをお話しします。
また実践例として、アスタリスク・リサーチの推奨・提供するいくつかのSCAサービスをご紹介します。
こんな立場の方/こんな課題を感じている方におすすめ
* 2026年11月の国家サイバー統括室の注意喚起を受けて、自社で何から手を付けるべきか整理したい方
* 既に脆弱性診断やセキュリティ施策を実施しており、脆弱性の発見・改善・継続的な管理を見直したい方
* AIによる脅威環境の変化を踏まえ、自社のAppSec全体をどう強化すべきか整理したい方
* OSS・外部ライブラリや自社開発コードを含む脆弱性への対応に課題を感じている方
* 多数の脆弱性の中から、リスクや事業影響を踏まえて改善対象を判断したい方
* 品質保証、PSIRT、製品セキュリティ、開発・運用、情報システム部門などで、脆弱性管理やセキュリティ施策の見直しに関わる担当者・責任者の方
※本セミナーは、初めて脆弱性診断やセキュリティ対策を検討する方向けではなく、既に何らかの対策を実施しており、脆弱性の発見・改善・継続的な管理を見直したい方を主な対象としています。
本セミナーで持ち帰れること
AIによって変わる脅威環境を踏まえ、自社のアプリケーションセキュリティを、脆弱性の継続的な発見・評価・改善という視点からどう見直すべきかという全体像を整理できます。
また、年次・半期の脆弱性診断だけに依存せず、多数の脆弱性から優先して改善すべき対象を見極め、開発・運用の中で改善活動を継続するための考え方をお持ち帰りいただけます。
そのうえで、こうした取り組みを自社で具体化するための選択肢として、SaaS型SCAサービスなどの、アスタリスク・リサーチによる支援内容についてもご紹介します。
■主催
株式会社アスタリスク・リサーチ
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/
Zero Press のデータで見るこのリリース
- 配信元
- マジセミ株式会社(Zero Press 掲載 394 本)
- 配信サイト
- PR TIMES
- カテゴリ
- イベント
- 直近 7 日の配信
- イベント 3,265 本 / 全体 11,368 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
オリーブオイルにも“ヌーボー”がある!? 搾りたての初物「ノヴェッロ」の 魅力を知る・味わう、メディアセミナー&試食会 医師とオリーブオイルのプロがオリーブオイルの 健康・美容研究と旬の楽しみ方を紹介
ヘルシーオイル・プラス・コンソーシアム
-
平野レミ×山中惇史が贈る、トーク&料理&演奏の“おいしい”ステージ伊丹で開催!
カンフェティ(ロングランプランニング株式会社)
-
DMG MORI Digital、「EdgeTech+ 2026」に共同出展
DMG MORI Digital株式会社
-
現地の様子を徹底レポート!イベント終了までついに残り1か月!! TVアニメ『進撃の巨人』×ニジゲンノモリ コラボイベント カウントダウンイベントが大人気開催中!この機会を見逃すな!
株式会社ニジゲンノモリ
-
大林宣彦の原点・尾道へ!娘・千茱萸と巡る撮影秘話と思い出の地 「船越英一郎の昭和再生ファクトリー」 11月17日(火)よる9時~ BS12 トゥエルビで放送
ワールド・ハイビジョン・チャンネル株式会社
-
大城・城間・宮城… 社員も学生も、全員「城」!?苗字に「城」がつく大学生限定の謎解きイベント『城採用』を12月5日に開催!
株式会社いえらぶGROUP
-
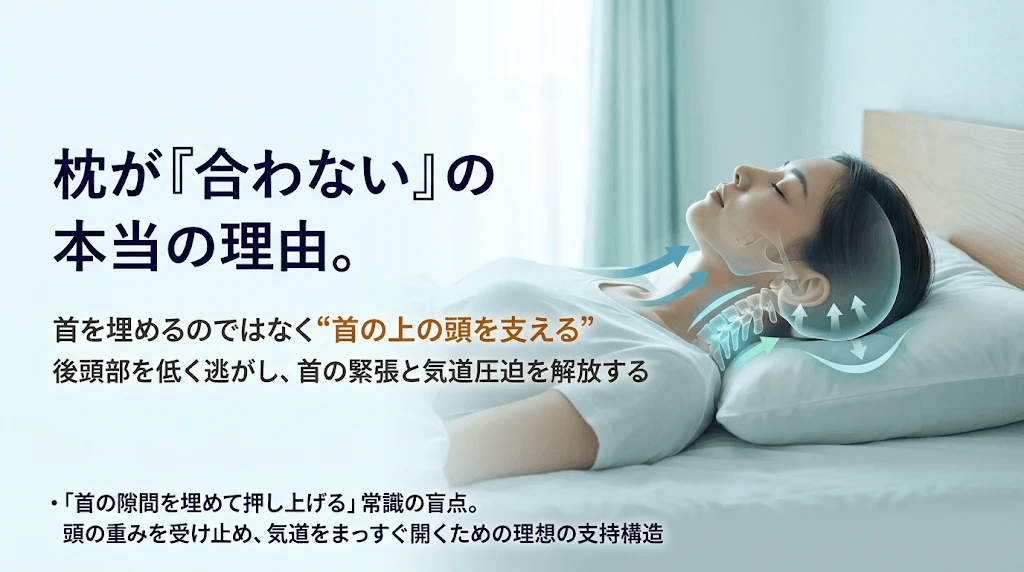
「何度買い替えても枕が合わない」最大の理由は“首の支え方”にあった? 「首を埋める」常識を覆す、後頭部と首の立体支持力学を解説したレポートを公開
トラタニ株式会社
-
【奈良で18年の実績】インストラクター全員が有資格者のインドアゴルフスクール 「ロコ・ロッカー奈良店」が丁寧な少人数レッスンを提供中
ロコ・ロッカー奈良店
-
大阪・堺の原池公園「matoi」で冬のこたつBBQ!テント持ち込みデイキャンプもスタート
株式会社バーベキューアンドコー
-
エッジAIカメラの世界市場(2026年~2032年)、市場規模(バレット型エッジAIカメラ、ドーム型エッジAIカメラ、その他)・分析レポートを発表
株式会社マーケットリサーチセンター
-

【100秒deキャッチアップ!!】自宅が「負動産」になる前に。資産価値の把握から始める、失敗しない相続ケーススタディ(後編)|property technologies
株式会社property technologies
-
「この物件には、告知事項があります」──現場の実体験から生まれた物語。 『事故物件、売ることになった。』 2026年11月20日(金)より順次配信開始
ワールド・ハイビジョン・チャンネル株式会社