 Zero
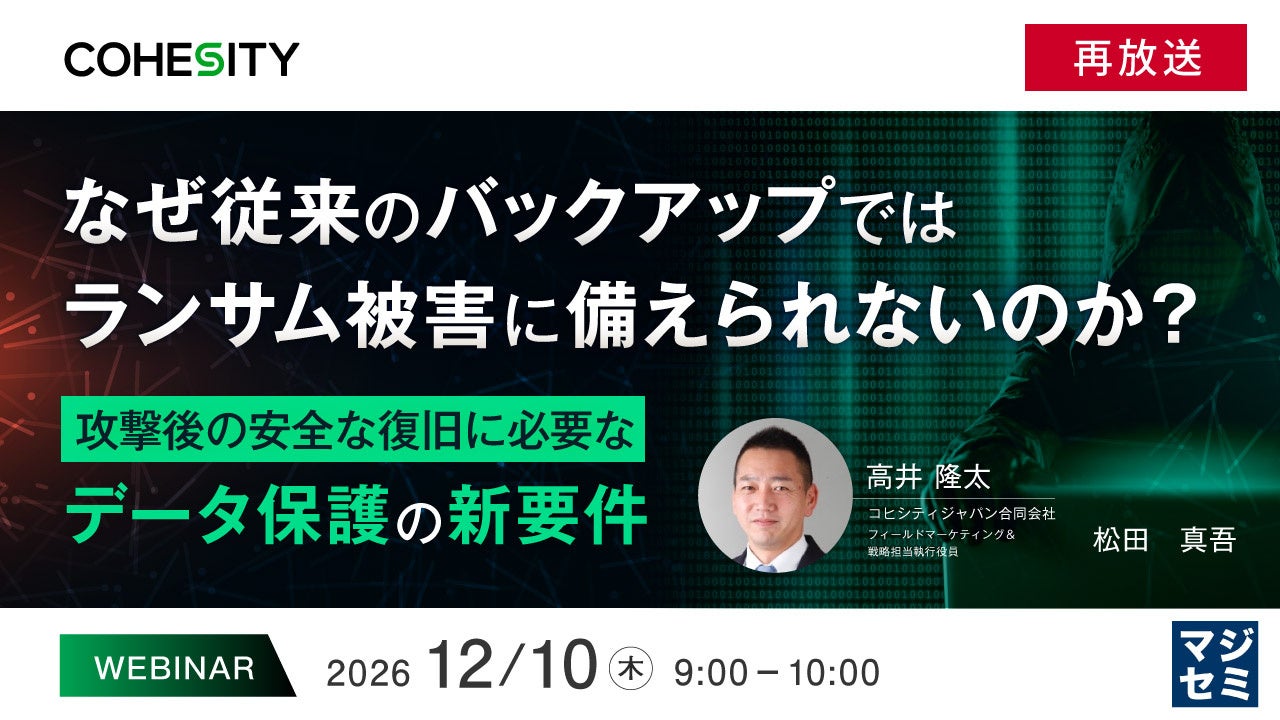
『なぜ従来のバックアップではランサム被害に備えられないのか?』というテーマのウェビナーを開催
『なぜ従来のバックアップではランサム被害に備えられないのか?』というテーマのウェビナーを開催 マジセミ株式会社のプレスリリース
マジセミ株式会社がPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。

■バックアップそのものが狙われる時代に
企業を狙ったサイバー攻撃は現在も相次いでおり、ランサムウェアによるシステム停止や業務への影響も継続的に発生しています。こうした状況では、侵入や暗号化を防ぐだけでなく、被害を受けた後にどれだけ早く、安全に業務を再開できるかという「復旧力」が重要になります。従来のバックアップは、機器障害や誤操作によるデータ消失から情報を戻すことを主な目的としてきましたが、現在ではバックアップデータや管理者権限そのものが攻撃対象となるため、サイバー攻撃を前提としたデータ保護と復旧の考え方が求められています。
■従来のバックアップでは何が足りないのか
従来型のバックアップでは、データを取得し、必要な時点へ戻すことはできても、ランサムウェア攻撃を受けた際に「どの復旧ポイントが安全なのか」「バックアップ自体が改ざん・削除されていないか」「復旧したデータに脅威が残っていないか」といった点まで確認できないケースがあります。また、管理者権限の侵害やバックアップデータへの攻撃に備えるアクセス制御、イミュータビリティ、脅威検知、復旧手順の事前検証などが十分でなければ、バックアップを取得していても業務再開までに時間を要する可能性があります。求められているのは、単にデータを保存する仕組みではなく、サイバー攻撃後に安全かつ確実に復旧できることを前提としたデータ保護です。
■攻撃後の安全な復旧に必要なデータ保護とは
本セミナーでは、なぜ従来のバックアップだけではランサムウェア被害への備えとして十分ではないのかを整理し、攻撃後の安全な復旧に必要となるデータ保護の要件を解説します。イミュータブルなデータ保護、アクセス制御や多要素認証、脅威検知、安全な復旧ポイントの特定、復旧計画の検証など、サイバー攻撃を前提としたバックアップ・復旧の考え方を紹介します。Cohesity Data Cloudを例に、オンプレミス、クラウド、SaaSに分散するデータを統合的に保護しながら、従来のバックアップからサイバーレジリエンスを意識したデータ保護へ移行するためのポイントをお伝えします。
■主催・共催
コヒシティジャパン合同会社
日本電気株式会社
■協力
マジセミ株式会社
マジセミは、今後も「参加者の役に立つ」ウェビナーを開催していきます。
過去セミナーの公開資料、他の募集中セミナーは▶こちらでご覧いただけます。
マジセミ株式会社
〒102-0094 東京都千代田区紀尾井町3番12号
お問合せ: https://majisemi.com/service/contact/
Zero Press のデータで見るこのリリース
- 配信元
- マジセミ株式会社(Zero Press 掲載 379 本)
- 配信サイト
- PR TIMES
- カテゴリ
- イベント
- 直近 7 日の配信
- イベント 3,240 本 / 全体 11,233 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
【JAF岐阜】人気のイベントを今年も開催します!料理がきっと、もっと楽しくなる!大好評の『JAFデー貝印プレゼンツ「包丁研ぎ教室」』
一般社団法人 日本自動車連盟
-
HYROX(ハイロックス)対応の低酸素ジム「ハイアルチ東日本橋」が11/17リニューアルオープン。ロンドン、マイアミ、下北沢の次は東日本橋
High Altitude Management Co., Ltd.
-
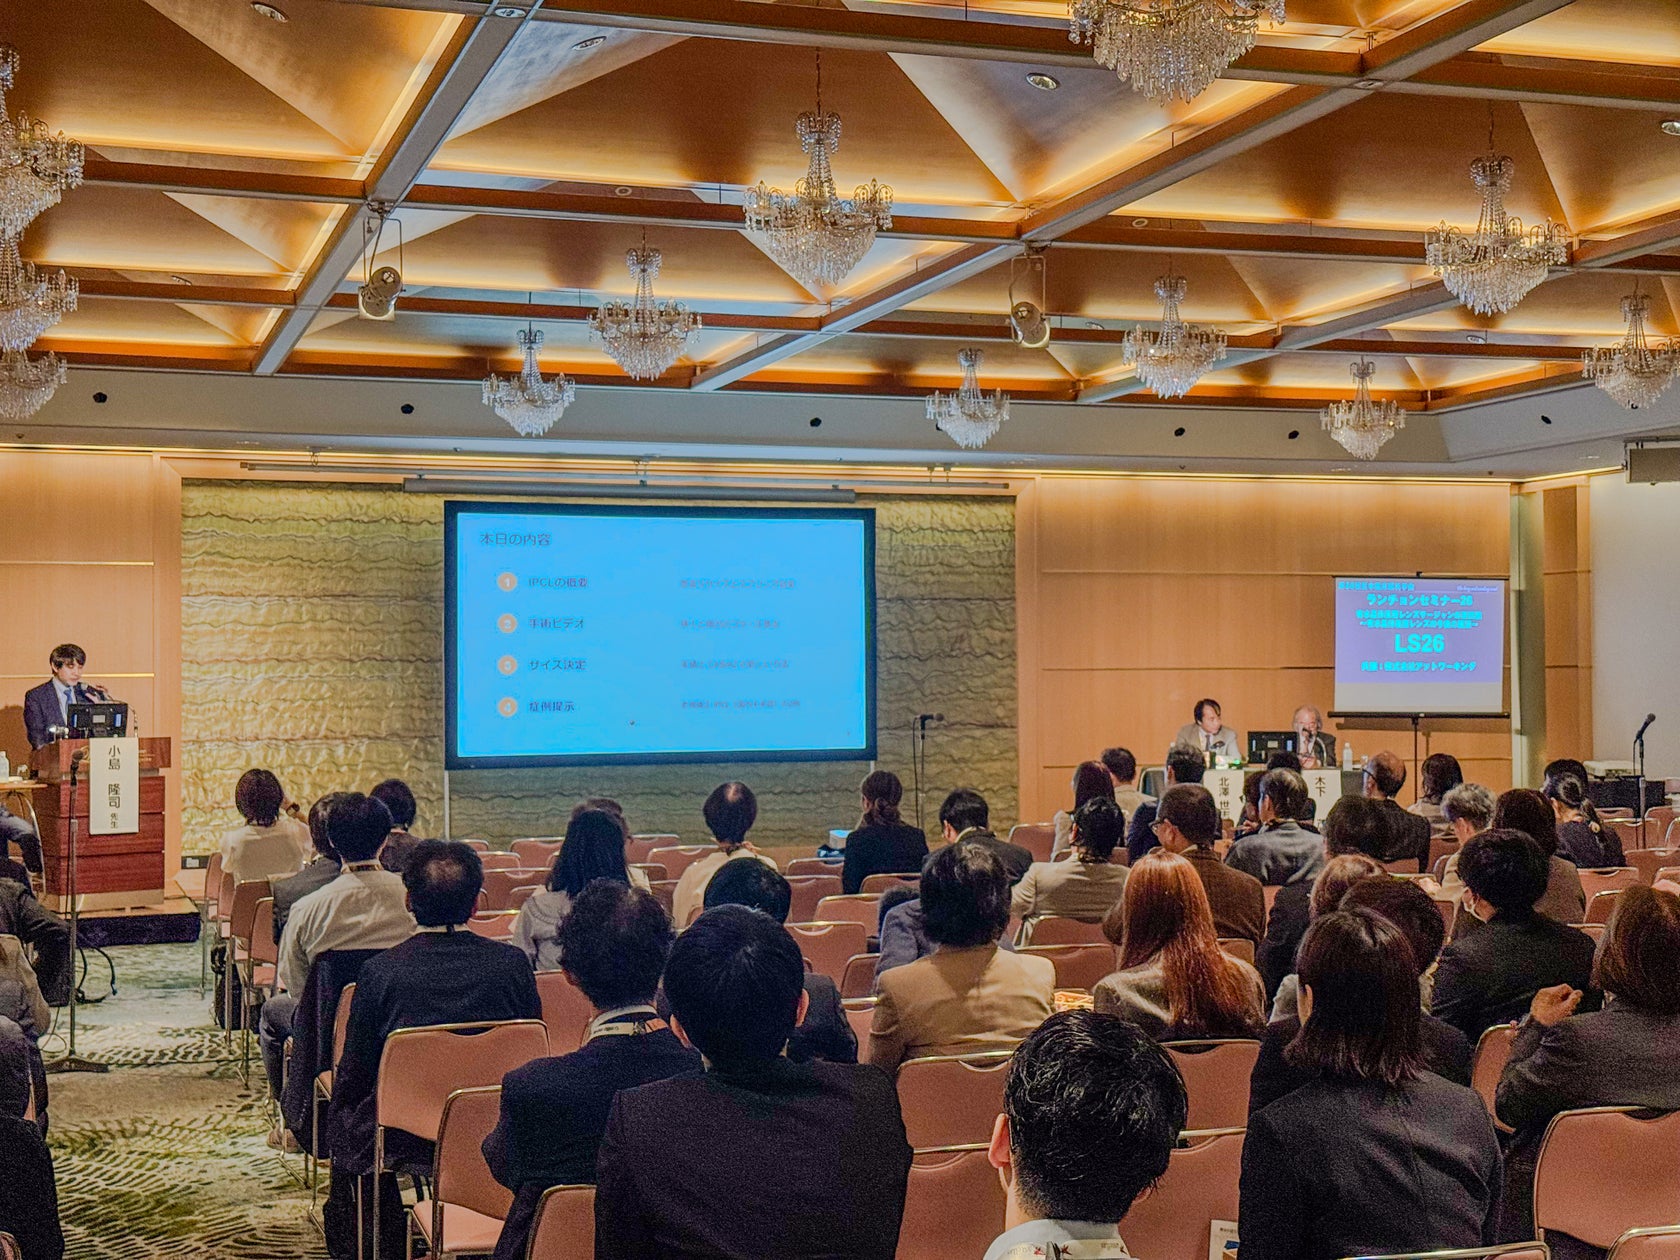
第80回日本臨床眼科学会「アイピーシーエル®(IPCL)」共催セミナー:レポート
株式会社アットワーキング
-
【Jinba】NexTech Week 2026に出展します
株式会社Carnot
-
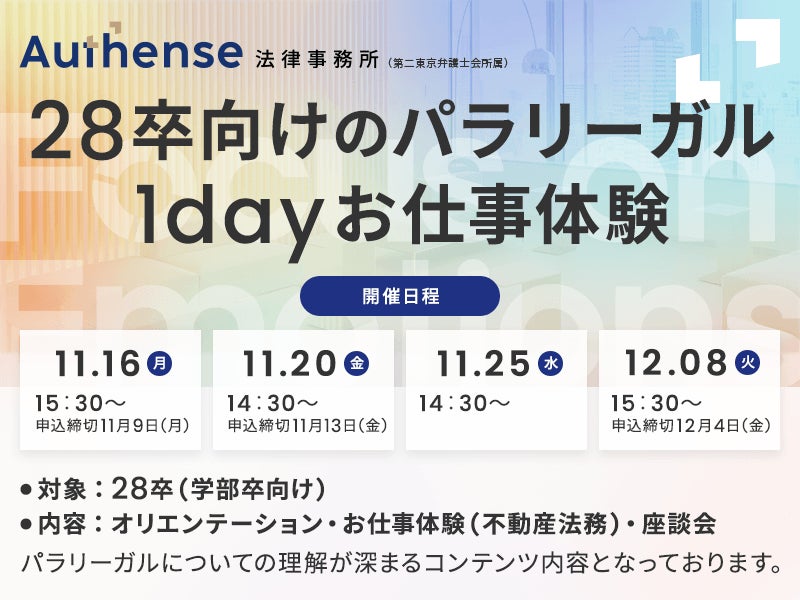
「法律事務所で働く」を見て・聞いて・体験する 28卒向け「パラリーガルお仕事体験」開催|Authense法律事務所
Authense法律事務所
-
2.5次元AIコンパニオン「AIREN」を正式リリース
AIREN合同会社
-
TVer、月間ユーザー数が5,000万を突破
株式会社TVer
-
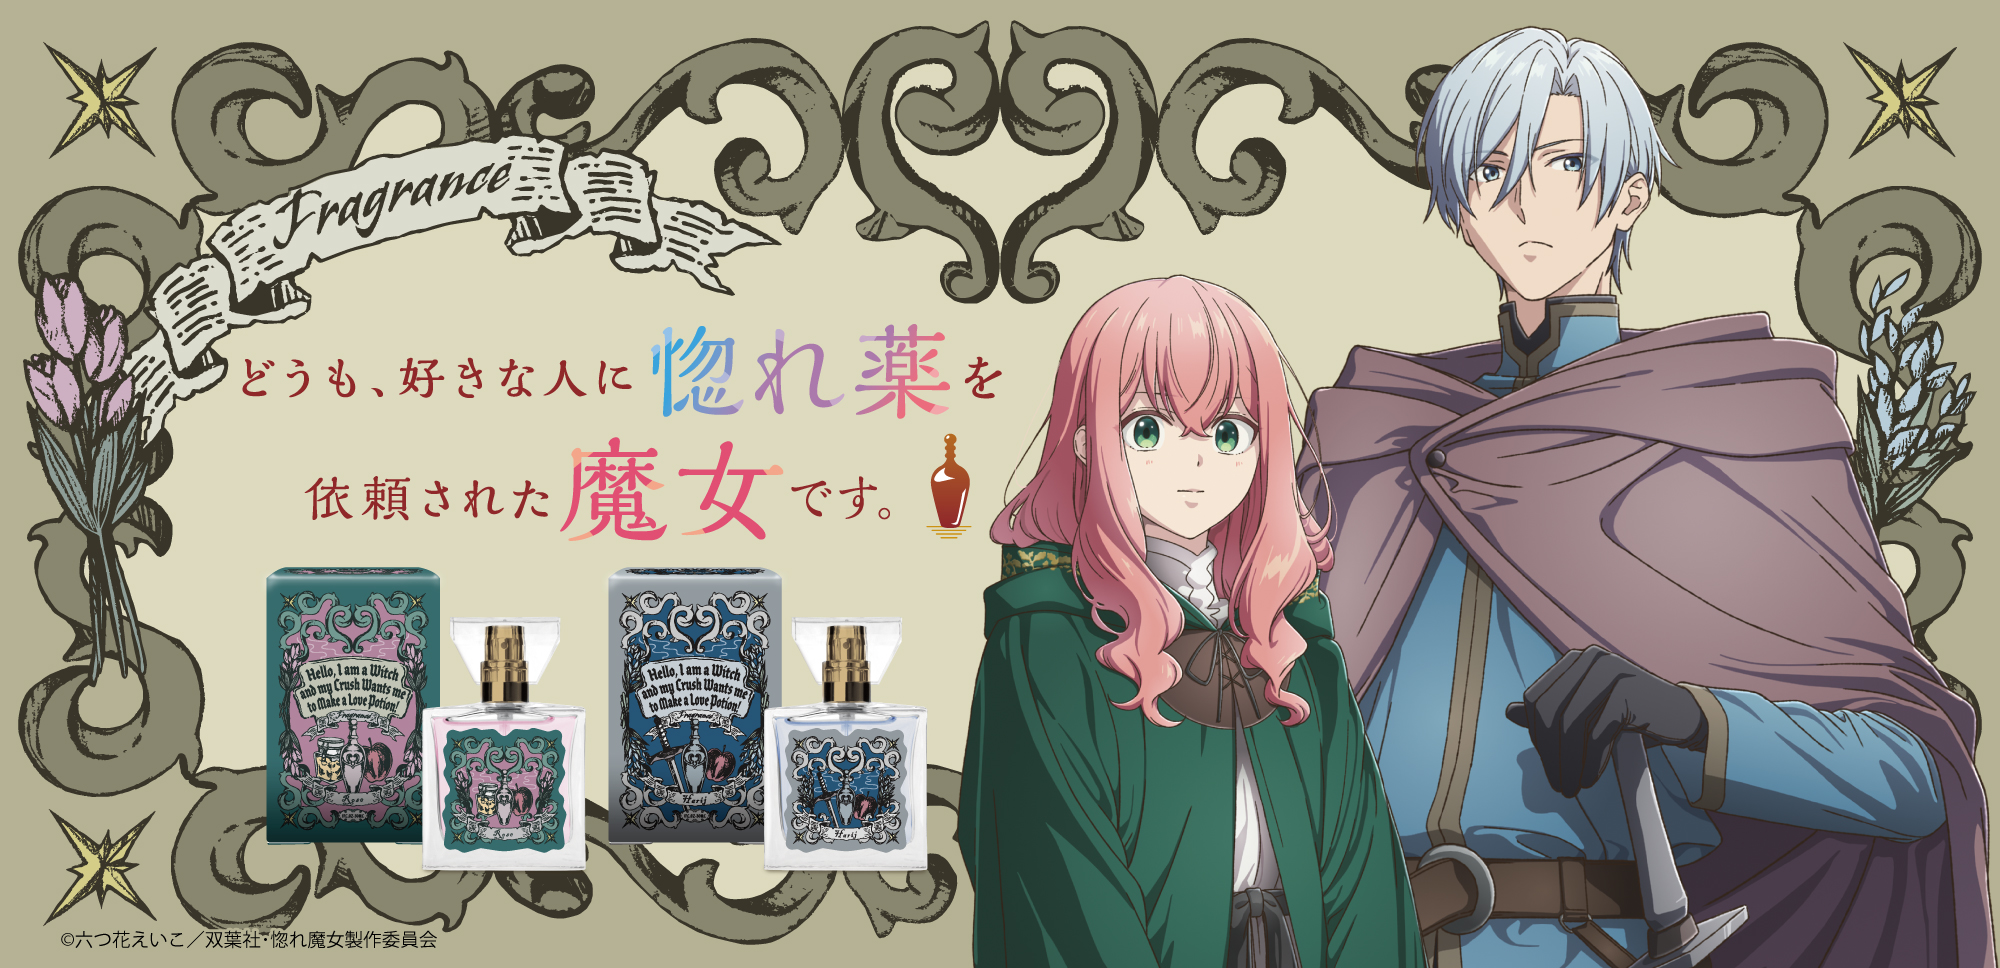
TVアニメ『どうも、好きな人に惚れ薬を依頼された魔女です。』フレグランスを発売
株式会社まさめや
-

身につけるだけで身体のバランスはどう変わる? 5万人の美と健康に携わったナガセサエコがプロデュースする「ESS-LINE」。
ぷれりり掲載リリース
-
音楽が文化と人をつなぐ。新しい音楽レーベル「POWER HORNS GLOBAL GROOVE」2026年11月19日 誕生
合同会社パワーホーンズ
-
学校法人福岡大学の「Extic」導入事例を公開
エクスジェン・ネットワークス株式会社