 Zero
オーティファイ、脆弱性対策を「見つける」から「確かめて直す」へ 「Autify Security」アーリーアクセスプログラムを開始
オーティファイ、脆弱性対策を「見つける」から「確かめて直す」へ 「Autify Security」アーリーアクセスプログラムを開始 オーティファイ株式会社のプレスリリース
オーティファイ株式会社がPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
AIを活用し、テスト設計から実行までQA全工程を包括的に支援するプラットフォーム「Autify」を提供するオーティファイ株式会社(本社:東京都中央区、代表取締役 CEO:近澤良、以下オーティファイ)は、「Autify Security(オーティファイ セキュリティ)」のアーリーアクセスプログラムを開始し、ソフトウェアを開発する企業を対象に参加企業を募集することをお知らせします。
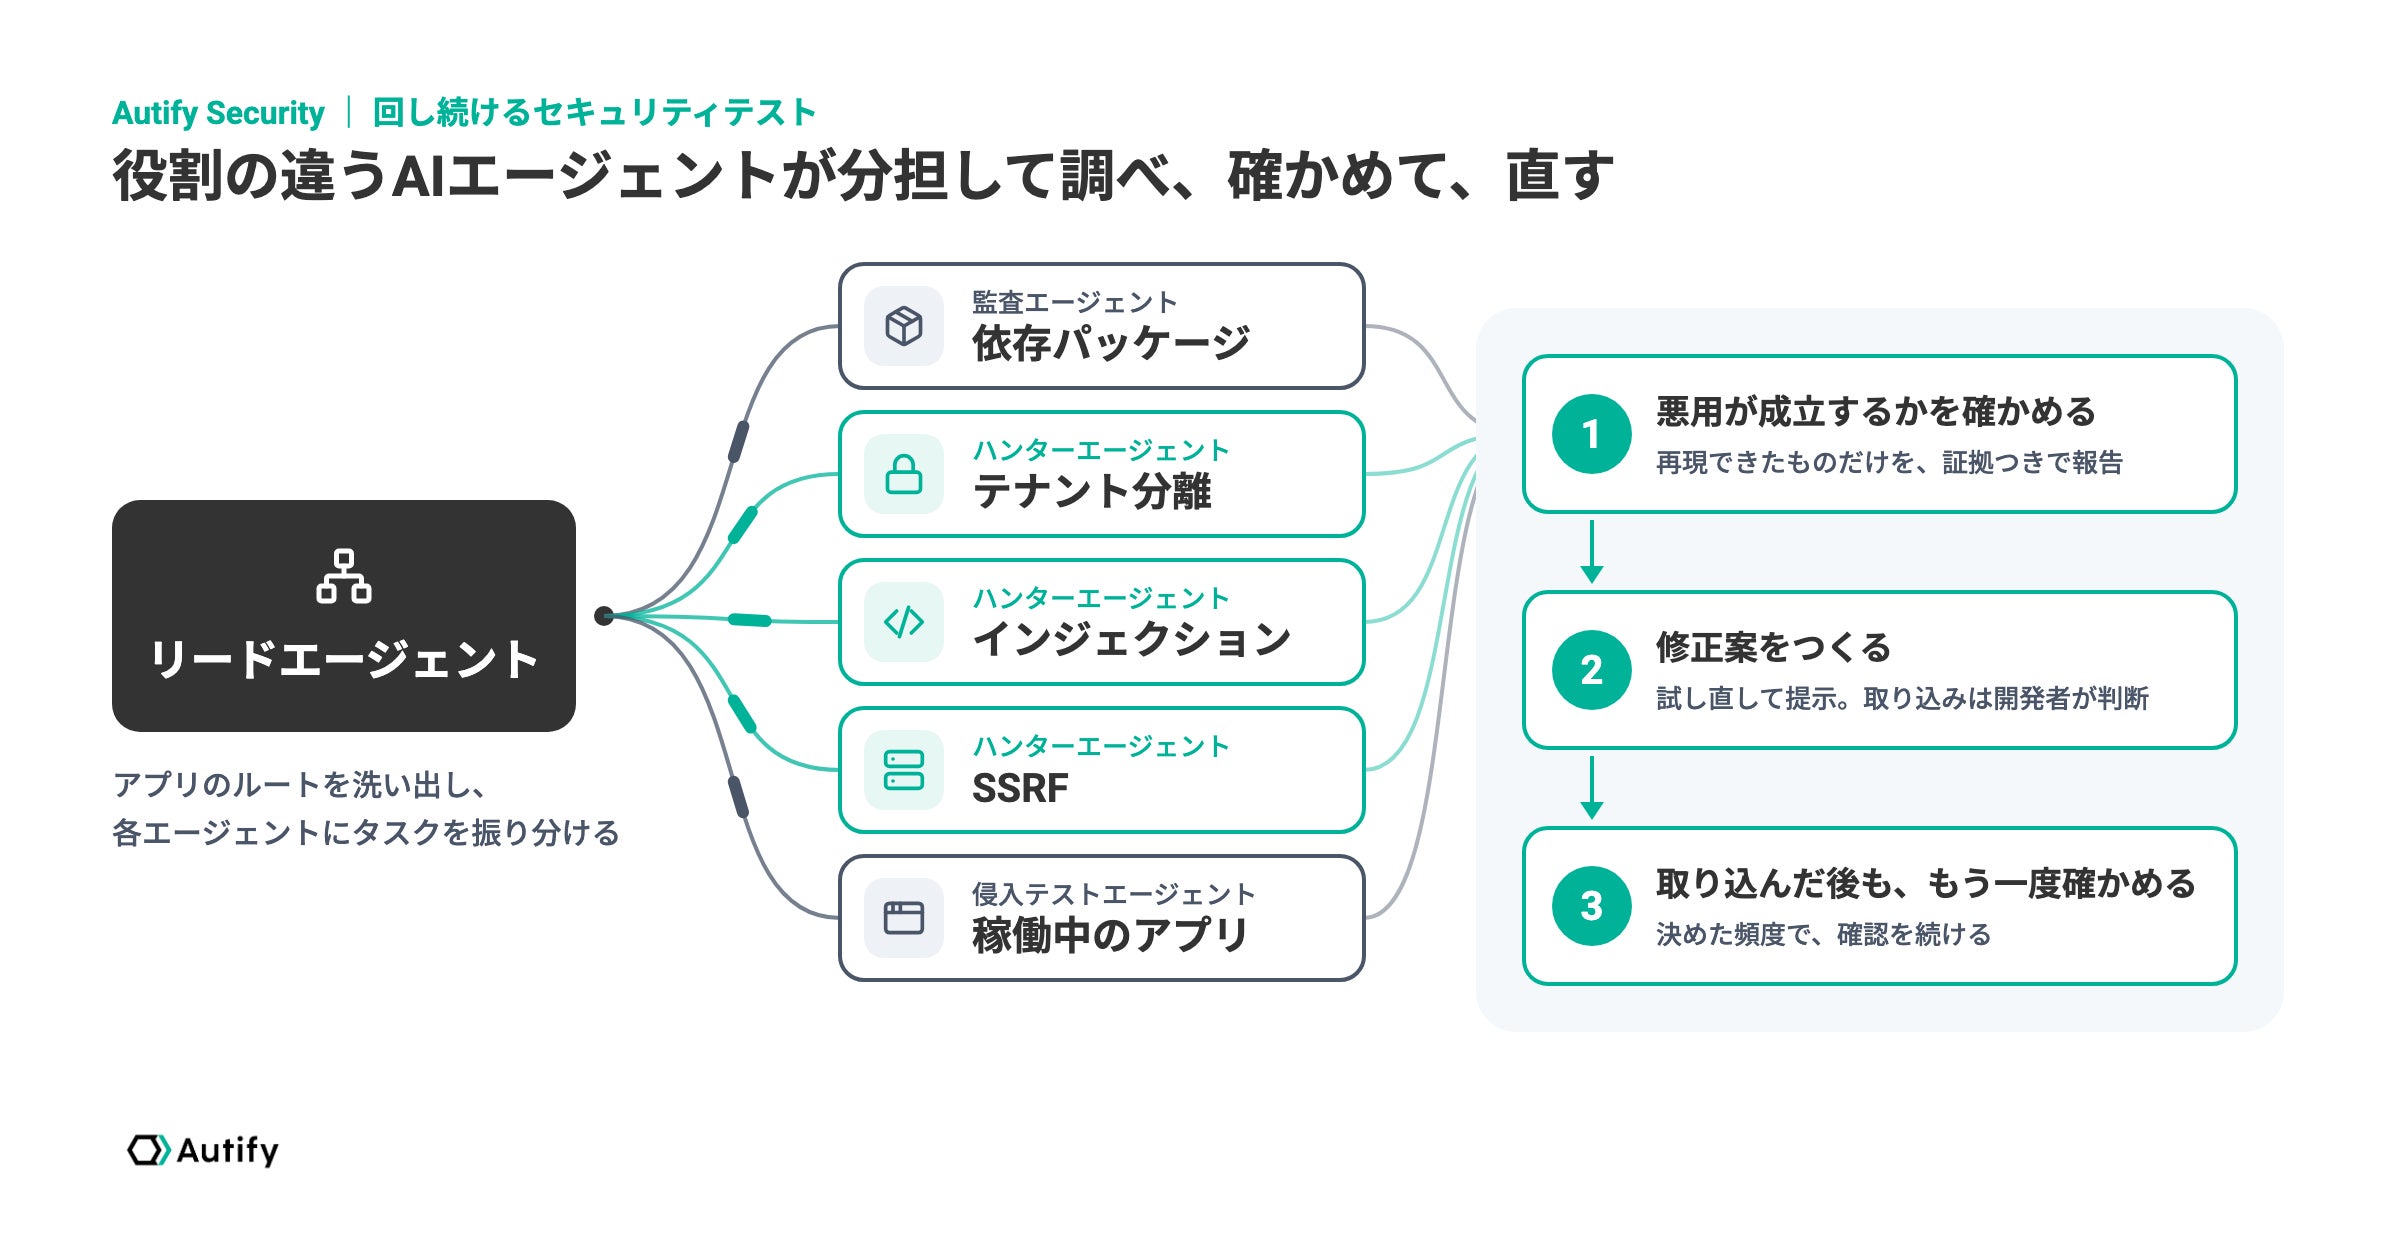
Autify Securityでは、役割の異なる複数のAIエージェントがソースコードと依存パッケージを解析して脆弱性を探し、実際に到達・悪用できるかを隔離環境で再現・検証したうえで、修正案を提示します。修正の取り込み後は同じ手順で再検証し、その後も設定した頻度でセキュリティテストを継続的に実行します。これにより開発チームは、より速く、何度でも、そして的確にリスクを把握し、直し続けられるようになります。
機能のリグレッションテストと同じように、セキュリティテストも回し続ける。テストを通じてソフトウェアの品質を支えてきたオーティファイの技術とアプローチを、脆弱性対策に応用しました。
デモ動画をみるAutify Securityの概要
悪用までの時間は短く、守る側の負担は重いまま
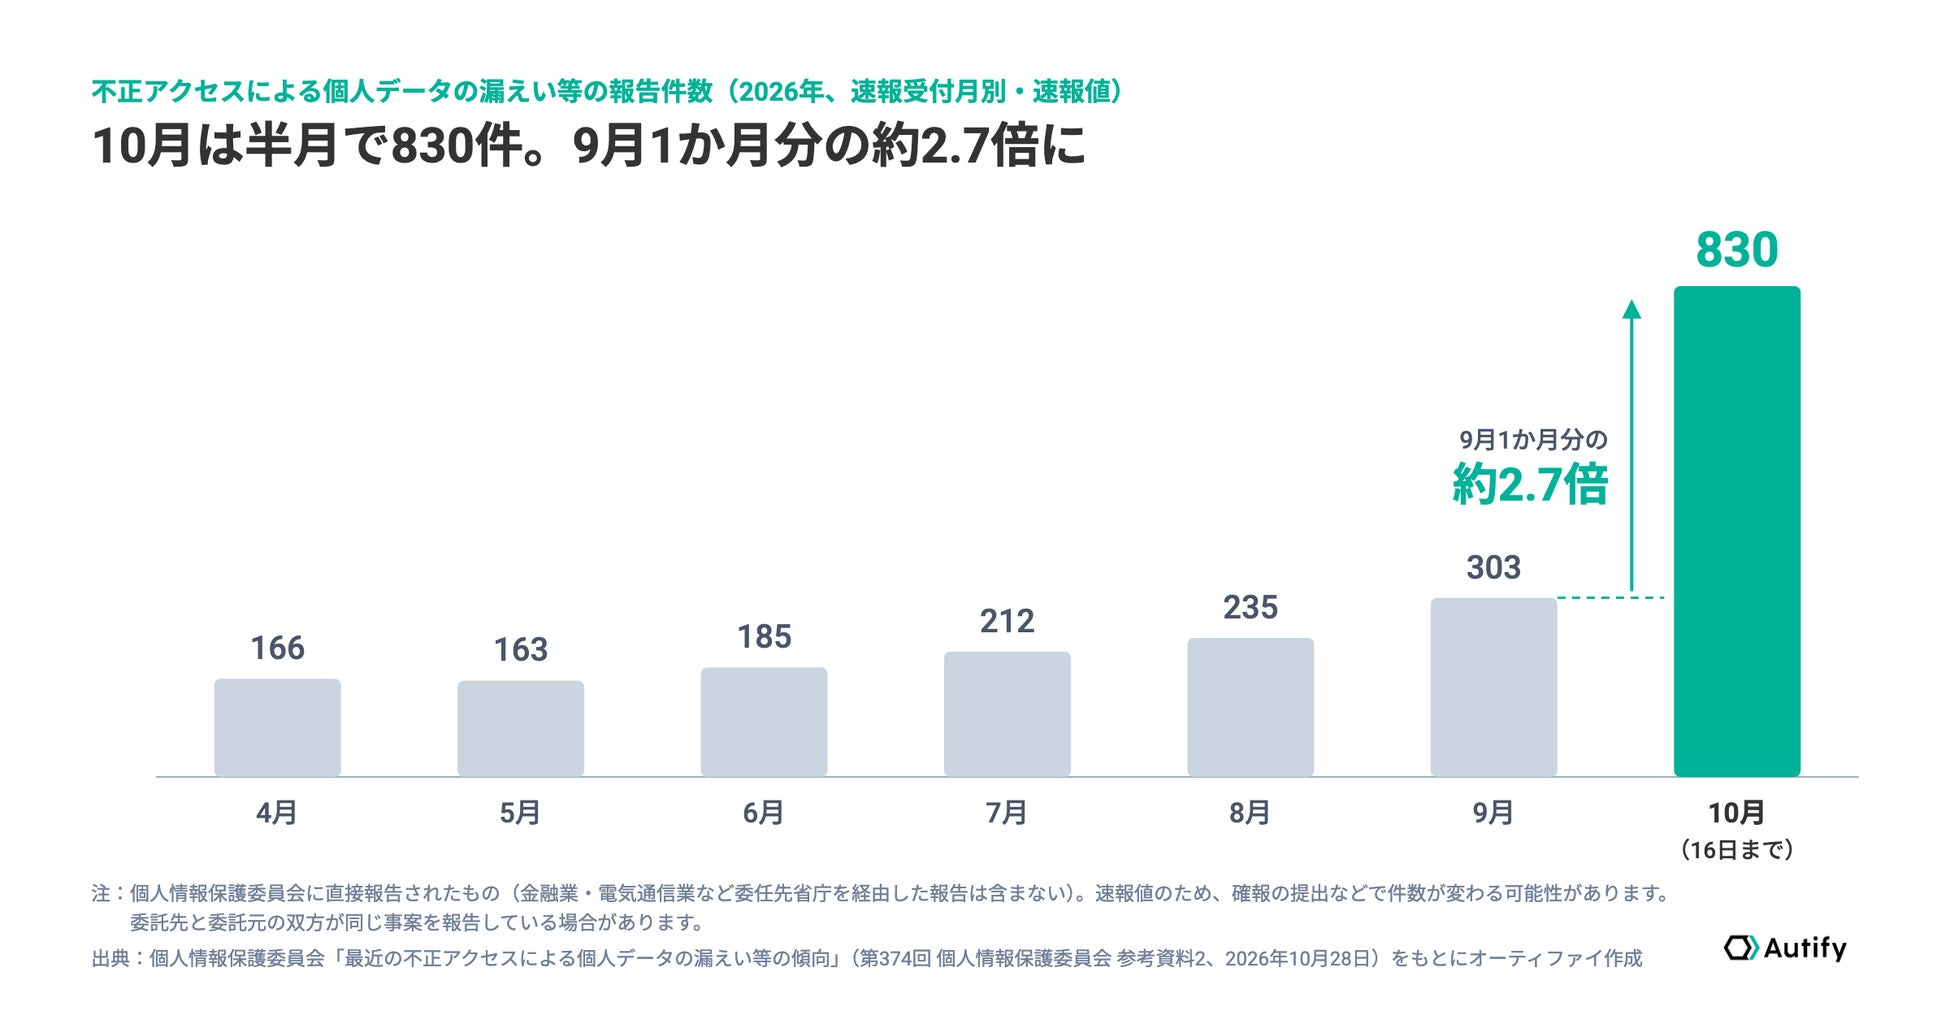
脆弱性が公開されてから悪用されるまで、ほとんど猶予がないケースも少なくありません。米VulnCheckの調査によると、2026年上半期に悪用が確認された脆弱性の約4件に1件は、公開当日まで(公開前を含む)に悪用されていました(※1)。国内では、不正アクセスによる漏えい等の報告が直近で急増しています。個人情報保護委員会によると、不正アクセスによる個人データの漏えい等の報告件数(速報値)は、10月は16日までの半月で830件と、9月1か月分(303件)の約2.7倍に達しています(※2)。クラウドサービスなどの委託先が攻撃され、利用する多くの企業に被害が波及する事案も相次いでいます。
生成AIが攻撃者の偵察や攻撃の手順に組み込まれつつあり、攻撃者はより安く、速く、大量に試せるようになったと指摘されています。一方で、防御側の対策は、定期的な診断や限られた人手に頼りがちで、攻撃者と防御側の非対称性は広がり続けています。防御側も、安く、速く、何度でも、そして的確にリスクを把握し、直し続ける必要があります。開発の現場では、次の2つの課題が重なっています。
診断の間隔が、悪用までの時間に追いつかない
公開当日に悪用されることも珍しくないのに対し、実際に悪用を試すペネトレーションテスト(侵入テスト)は、実施率が低いと指摘されています(※3)。機能のテストはリリースのたびに自動で回す仕組みが広がる一方で、自社で書いたコードや、そこで使う依存パッケージのセキュリティは定期的な診断に頼りがちで、次の診断までのあいだに加えた変更は確かめられないまま公開されることがあります。
見つかっても、見極めと修正の負担が重い
2025年にIPAの脆弱性対策情報データベース(JVN iPedia)に登録された脆弱性対策情報は、4万件を超えました(※4)。自社のアプリが使う依存パッケージにも日々新たな脆弱性が見つかるなか、自社のコードで実際に悪用可能なものを見極め(トリアージ)、直す工数を確保するのは簡単ではありません。誤検知を含む検出結果の精査そのものが、負担になることも少なくありません。
見つけて終わりにしない。再現し、直し、確かめ、回し続ける。
1. リポジトリをつなぐ
GitHubのリポジトリをつなぐだけで始められます。スキャンの頻度は、毎日・毎週・手動から選べます。開発チームが普段使うステージング環境のURLとテスト用アカウントを指定すれば、稼働中のアプリも確かめられます。検査に使うアカウントや、検査対象外(スコープ外)とする領域も、あらかじめ指定できます。
2. 役割の違うAIエージェントが、分担して調べる
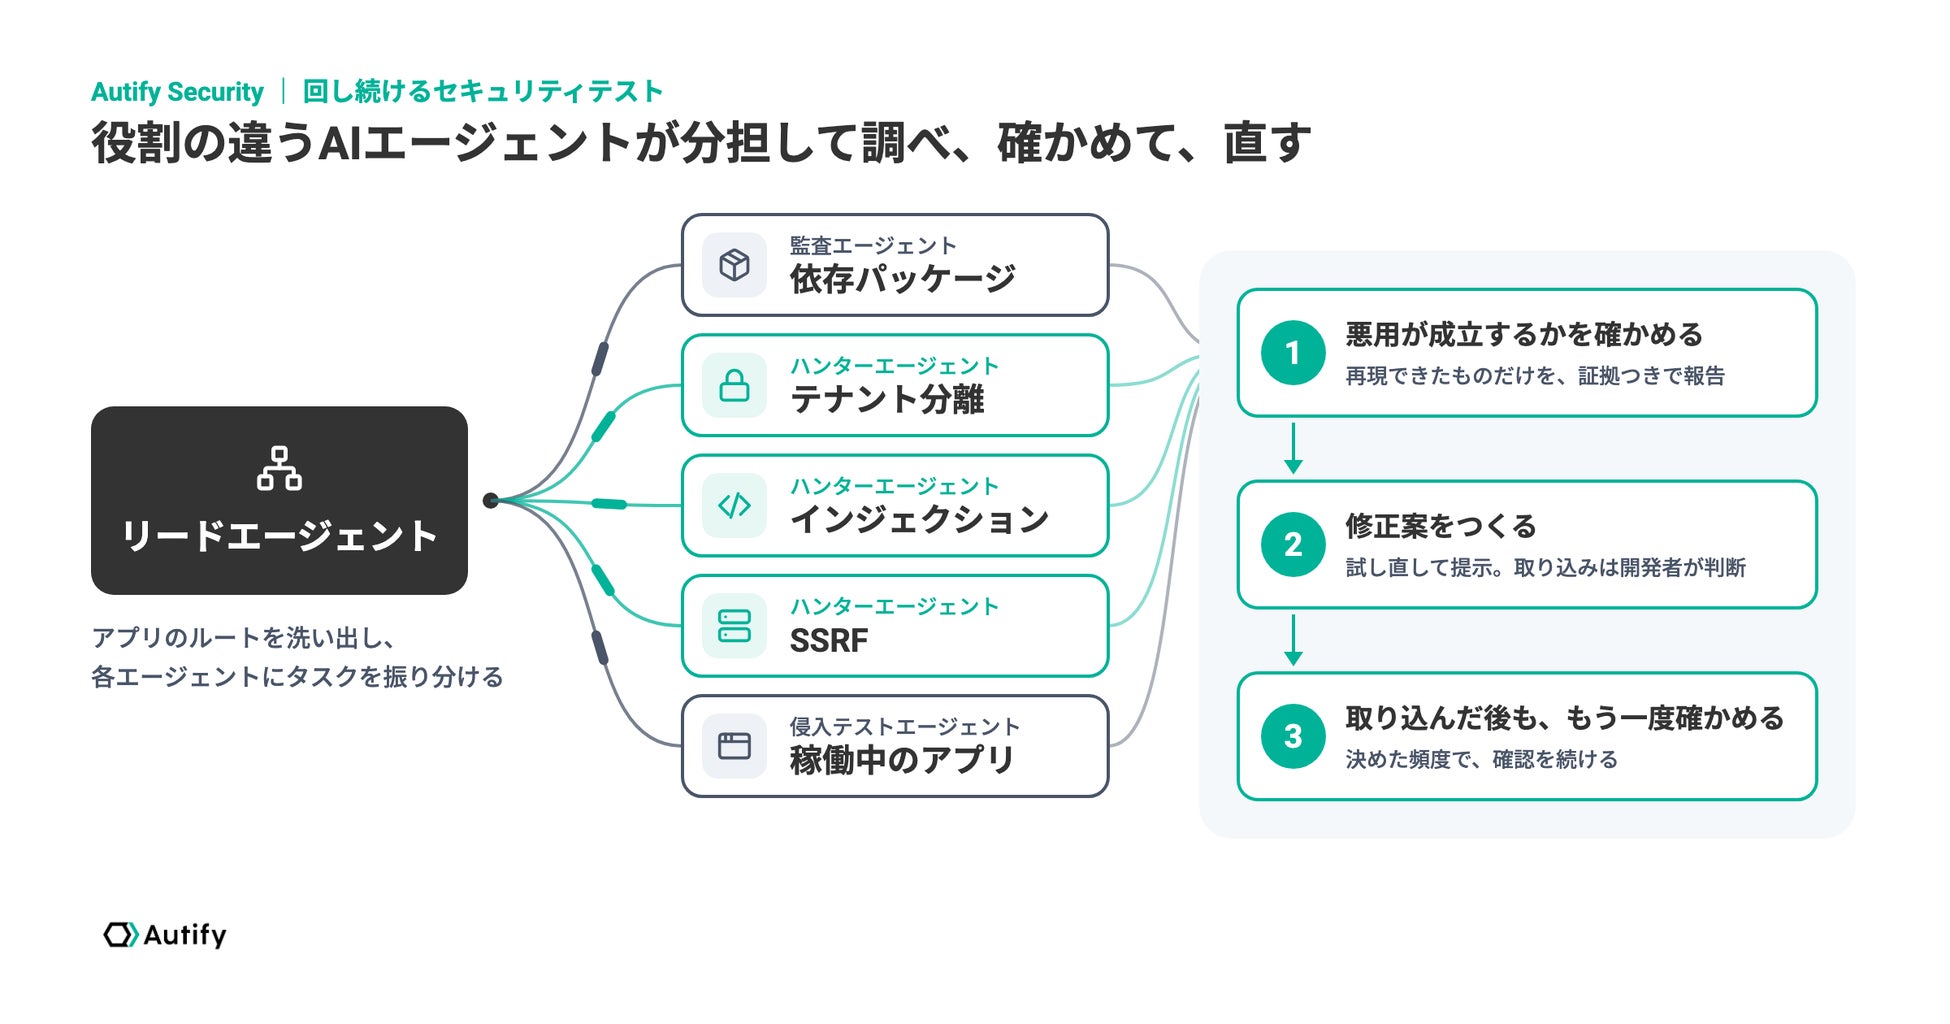
全体を指揮するリードエージェントが、アプリのルート(APIエンドポイントなど)を洗い出し、依存パッケージを監査するエージェントと、コードを読んで脆弱性を探すハンターエージェントにタスクを振り分けます。ハンターは、アクセス制御(テナント分離)、インジェクション、SSRFなど脆弱性の種類ごとに並行して調べます。ステージング環境を指定した場合は、稼働中のアプリを未認証・認証済みの両方の状態で検査する侵入テストエージェントも加わります。依存パッケージは、公開されている脆弱性情報(CVEやGitHub Security Advisoriesなど)と照合し、自社のコードから実際に到達可能なものを優先して報告します。
3. 確かめられた問題が、証拠つきで届く
隔離されたサンドボックスで悪用が成立するかを検証し、再現できたものだけを報告します。報告には、CWEによる分類と深刻度、実際の挙動と期待される挙動、影響の説明、実行ログが付きます。ステージング環境を指定した場合は、再現に用いたHTTPリクエストとレスポンスも付きます。
4. 確認を経た修正案が届く
AIエージェントが修正パッチを作成し、同じ手順で悪用が成立しなくなったこと、既存のテストが通ることを検証したうえで、修正案として提示します。プルリクエストを作るか、マージするかは、お客様の開発者が判断します。
5. 取り込んだ後も、確認を続ける
修正が取り込まれた後、同じ手順で脆弱性が直っているかを再検証します。その後も、リグレッションテストのように設定した頻度でスキャンを回し続け、コードの変更や新たに公開された脆弱性情報によって生まれるリスクを継続して確かめます。
安心して試せる仕組み
-
.envファイルや秘密鍵ファイルなど、シークレットを含むファイルは、解析の前に除外します。
-
再現と修正の検証は、外部から隔離されたサンドボックス環境で行います。
-
お預かりしたコードをAIモデルの学習に利用しない契約・設定のAIモデル提供事業者のみを利用します。
-
プルリクエストは自動では作成せず、開発者が修正案を確認して操作したときにだけ作成します。
-
ステージング環境を指定する場合(任意):
-
検査の対象にできるのは、お客様ご自身が管理している、または検査を行う権限を得ている環境に限ります。本番環境での実行は想定していません。
-
テスト用アカウントの認証情報は、暗号化して保存します。
-
検査に使うアカウントや、検査対象外(スコープ外)とする領域を事前に指定できます。
-
-
専門家による脆弱性診断やペネトレーションテストを置き換えるものではありません。診断と診断のあいだを埋める継続的なセキュリティテストとして、開発のサイクルに合わせて回していただくことを想定しています。
すべての脆弱性の検出・修正を保証するものではありません。
代表コメント
オーティファイ株式会社 代表取締役 CEO 近澤良
「私たちはこれまで、テストを通じてお客様のソフトウェアの品質を守ってきました。いま攻撃者は、より安く、速く、大量に脆弱性を試せるようになりつつあります。守る側も、機能のテストと同じように、セキュリティを繰り返し確かめ、直し続ける必要があります。テストを回し続けて品質を支えてきた私たちの技術とアプローチはこの領域でこそ生きると考え、サイバーセキュリティへとサービスを広げることにしました。これからのセキュリティは、見つけた数よりも、確かめて直せた数で測られるようになるはずです。軽くて強い構造として知られるハニカム(蜂の巣)をモチーフにしたAutifyのロゴには、お客様のソフトウェアを強固なものにしたいという想いを込めています。アーリーアクセスプログラム参加企業の皆さまと一緒に、開発の現場で使える形に磨いていきます。」
アーリーアクセスプログラムの募集要項
内容:Autify Securityの先行利用企業を募集
対象:GitHubでソースコードを管理し、ソフトウェアを開発している企業(ステージング環境の指定は任意)
流れ:お申し込み後、担当者からご連絡し、ご状況とご要望を伺い、具体的な利用をご案内
受付期間:2026年11月4日(水)〜12月15日(火)
お申込みページアーリーアクセスプログラムのお申込みはこちらから
出典
※1 VulnCheck「State of Exploitation 1H 2026」(2026年7月28日) https://www.vulncheck.com/blog/state-of-exploitation-1h-2026
※2 個人情報保護委員会「最近の不正アクセスによる個人データの漏えい等の傾向」(第374回 個人情報保護委員会 参考資料2、2026年10月28日) https://www.ppc.go.jp/files/pdf/261028_sankoushiryou-2.pdf
※3 独立行政法人情報処理推進機構(IPA)「情報システム等の脆弱性情報の取扱いに関する研究会 2025年度報告書」(2026年3月31日) https://www.ipa.go.jp/security/reports/vuln/kenkyukai-report2025.html
※4 独立行政法人情報処理推進機構(IPA)「JVN iPedia 登録状況 2025年第4四半期」(2026年1月21日) https://www.ipa.go.jp/security/reports/vuln/jvn/omgdg50000006r8c-att/JVNiPedia2025q4.pdf
オーティファイについて
オーティファイは、QAプロフェッショナルとAIが協働する、QA-AX(Quality Assurance AI Transformation)を推進しています。AI駆動開発時代、開発のスピードにテスト工程が追いつかないという課題に対し、テストは人を増やして対応するものから、QA専用のAIエージェントが担うものへと変わりつつあります。私たちは、そのQAエージェントが設計から実行までのQA全工程を一つにつなぎながらスケーラブルに働くためのプラットフォーム「Autify」を提供し、その導入・運用を支えるコンサルティングサービス「Autify Pro Service」を通じて、企業のQAをAI時代の新たなモデルへと転換します。オーティファイ株式会社は、米国に本社を置くAutify, Inc. の日本法人です。
公式サイト:https://autify.jp/
会社概要
会社名:オーティファイ株式会社
所在地:〒103-0004 東京都中央区東日本橋2丁目22-1 クロスシー東日本橋ビル6階
代表者名:近澤 良
設 立: 2017年2月3日
事業内容:AIを用いたソフトウェア開発・テスト支援プラットフォーム「Autify」の開発・販売
ウェブサイト: https://autify.jp/
本件に関するお問い合わせ先
広報窓口 Email:press@autify.com
Zero Press のデータで見るこのリリース
- 配信元
- オーティファイ株式会社(Zero Press 掲載 4 本)
- 配信サイト
- PR TIMES
- カテゴリ
- 商品・サービス
- 直近 7 日の配信
- 商品・サービス 5,094 本 / 全体 10,812 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
ボークス、飛行機プラモデル「SWS」で大ヒット公開中の映画『ゴジラ-0.0』とコラボレーション決定
株式会社ボークス
-
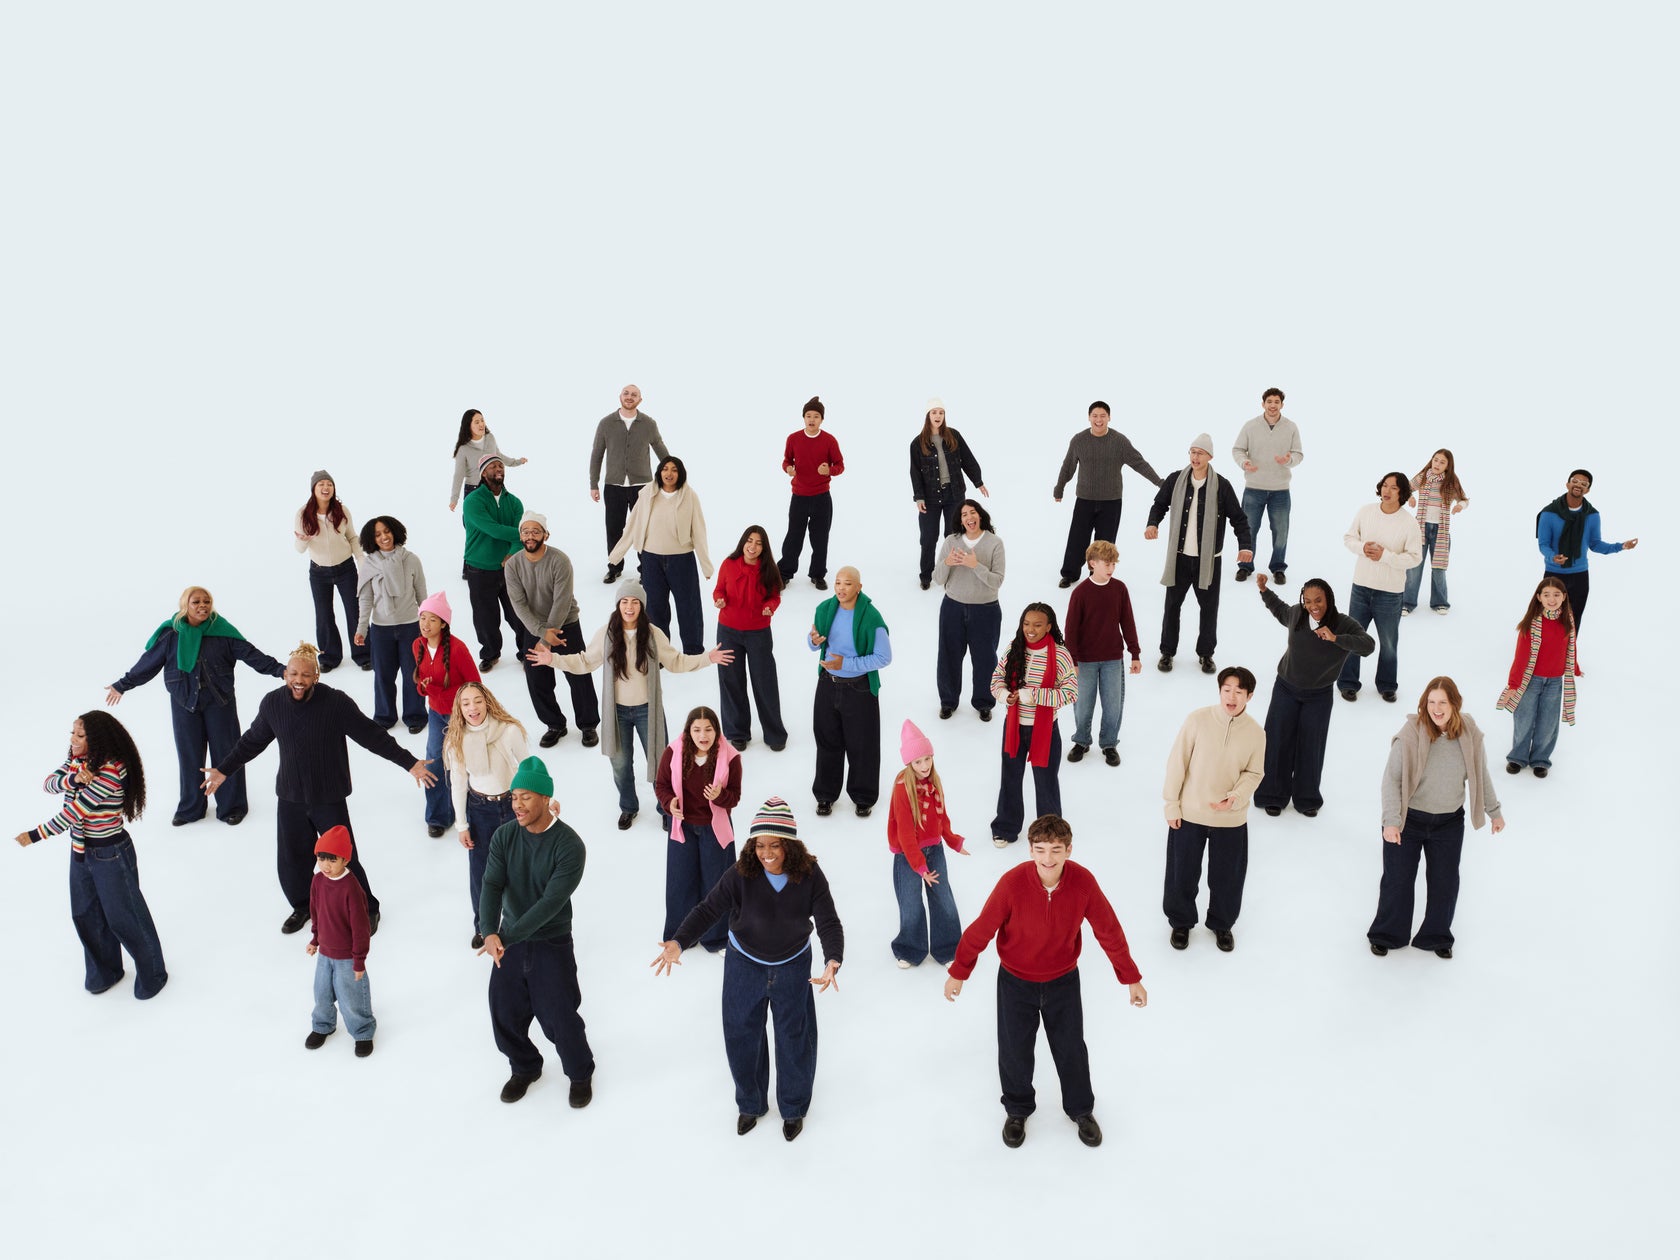
Gap、HOLIDAY 2026グローバルキャンペーン「Give Your Gift 届けよう。あなたらしく。」を11月4日(水)にローンチ
ギャップジャパン株式会社
-

マタニティトレーニングのサービスを提供開始いたしました
ぷれりり掲載リリース
-

【新製品】PD対応のType-Cレトロゲーム変換ケーブル9種が発売
ぷれりり掲載リリース
-

あどばるが新橋駅徒歩1分に24時間営業の駐車場をオープン 10分400円 最大料金も設定
株式会社あどばる
-
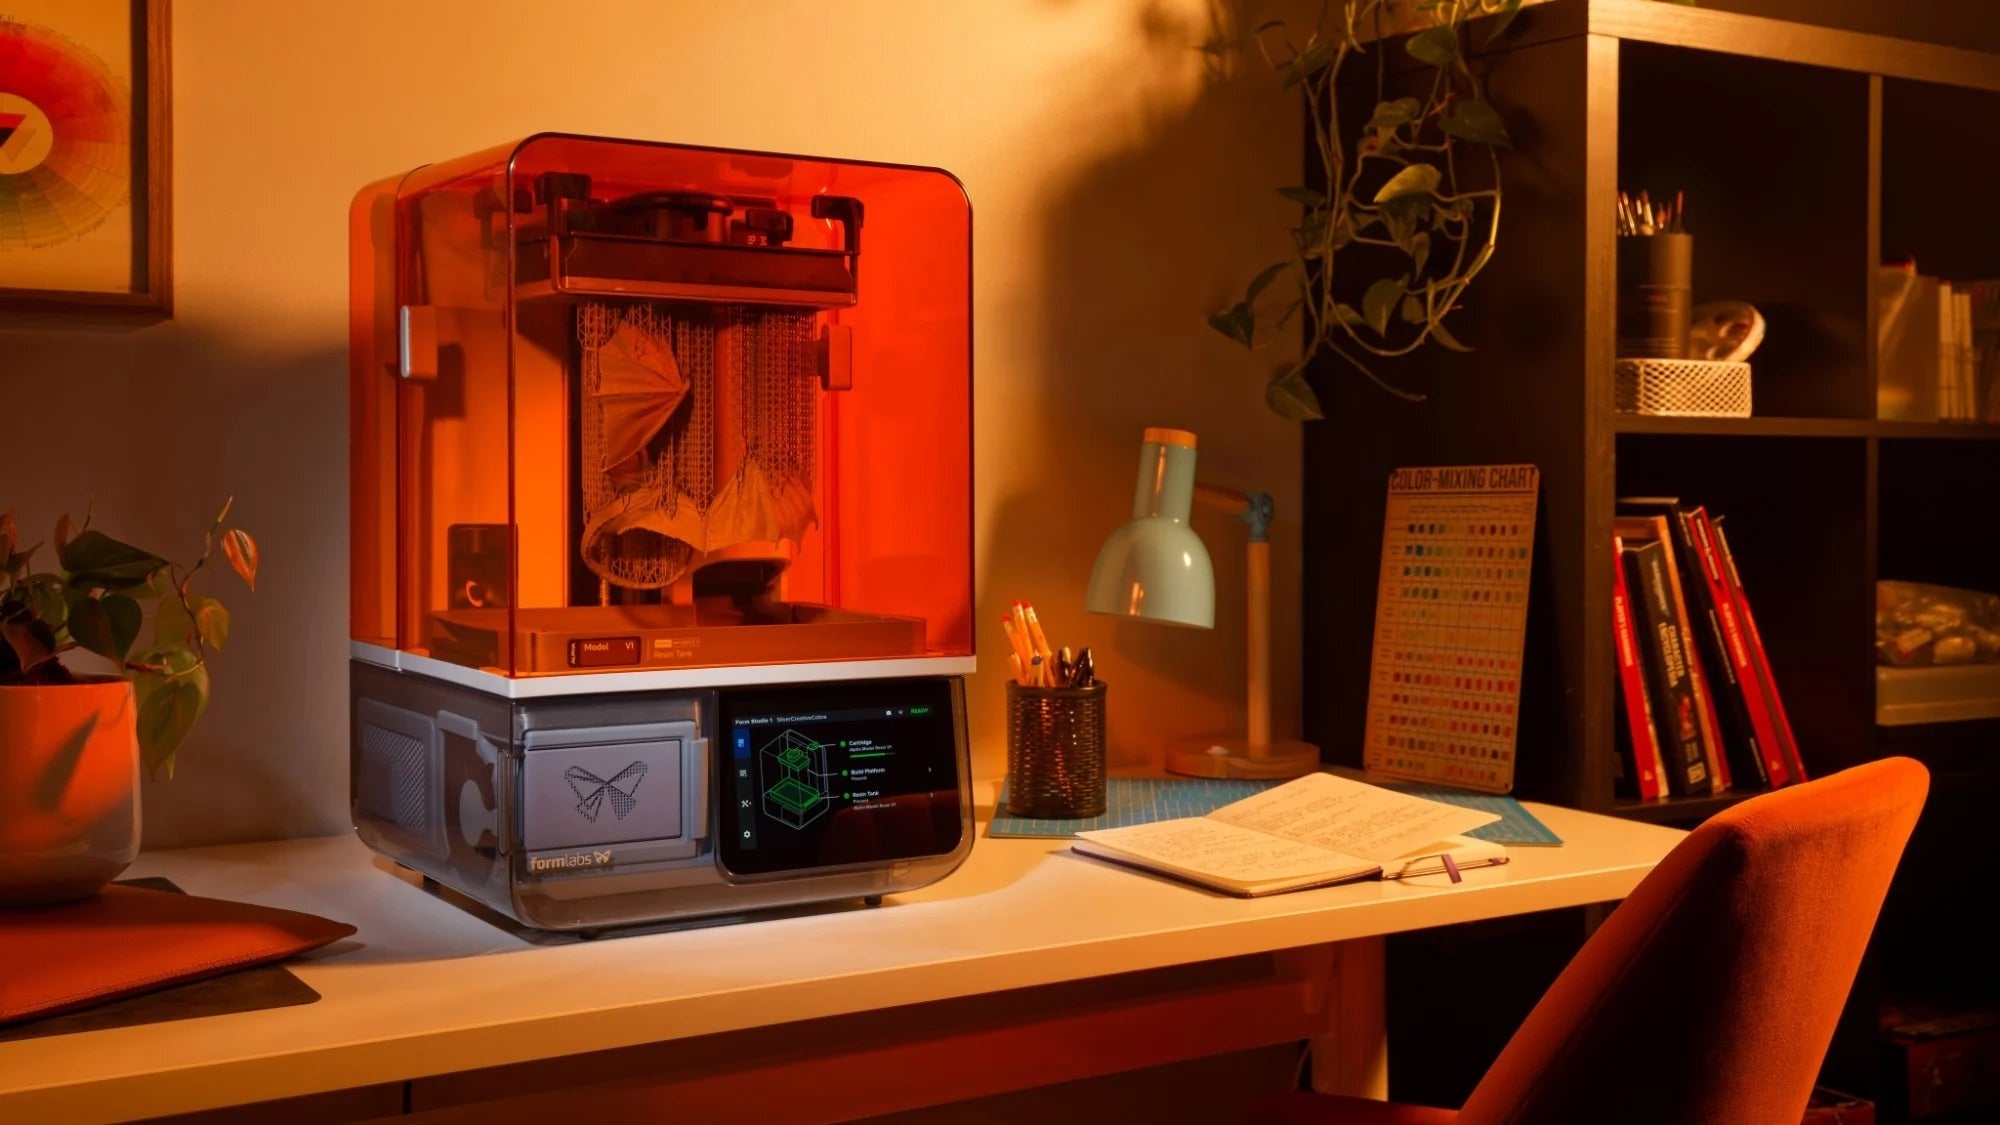
SK本舗、Formlabs製品84商品の予約受付を開始。Form Studio 1は税込160,710円から
フェリデンシア・キャピタル株式会社
-
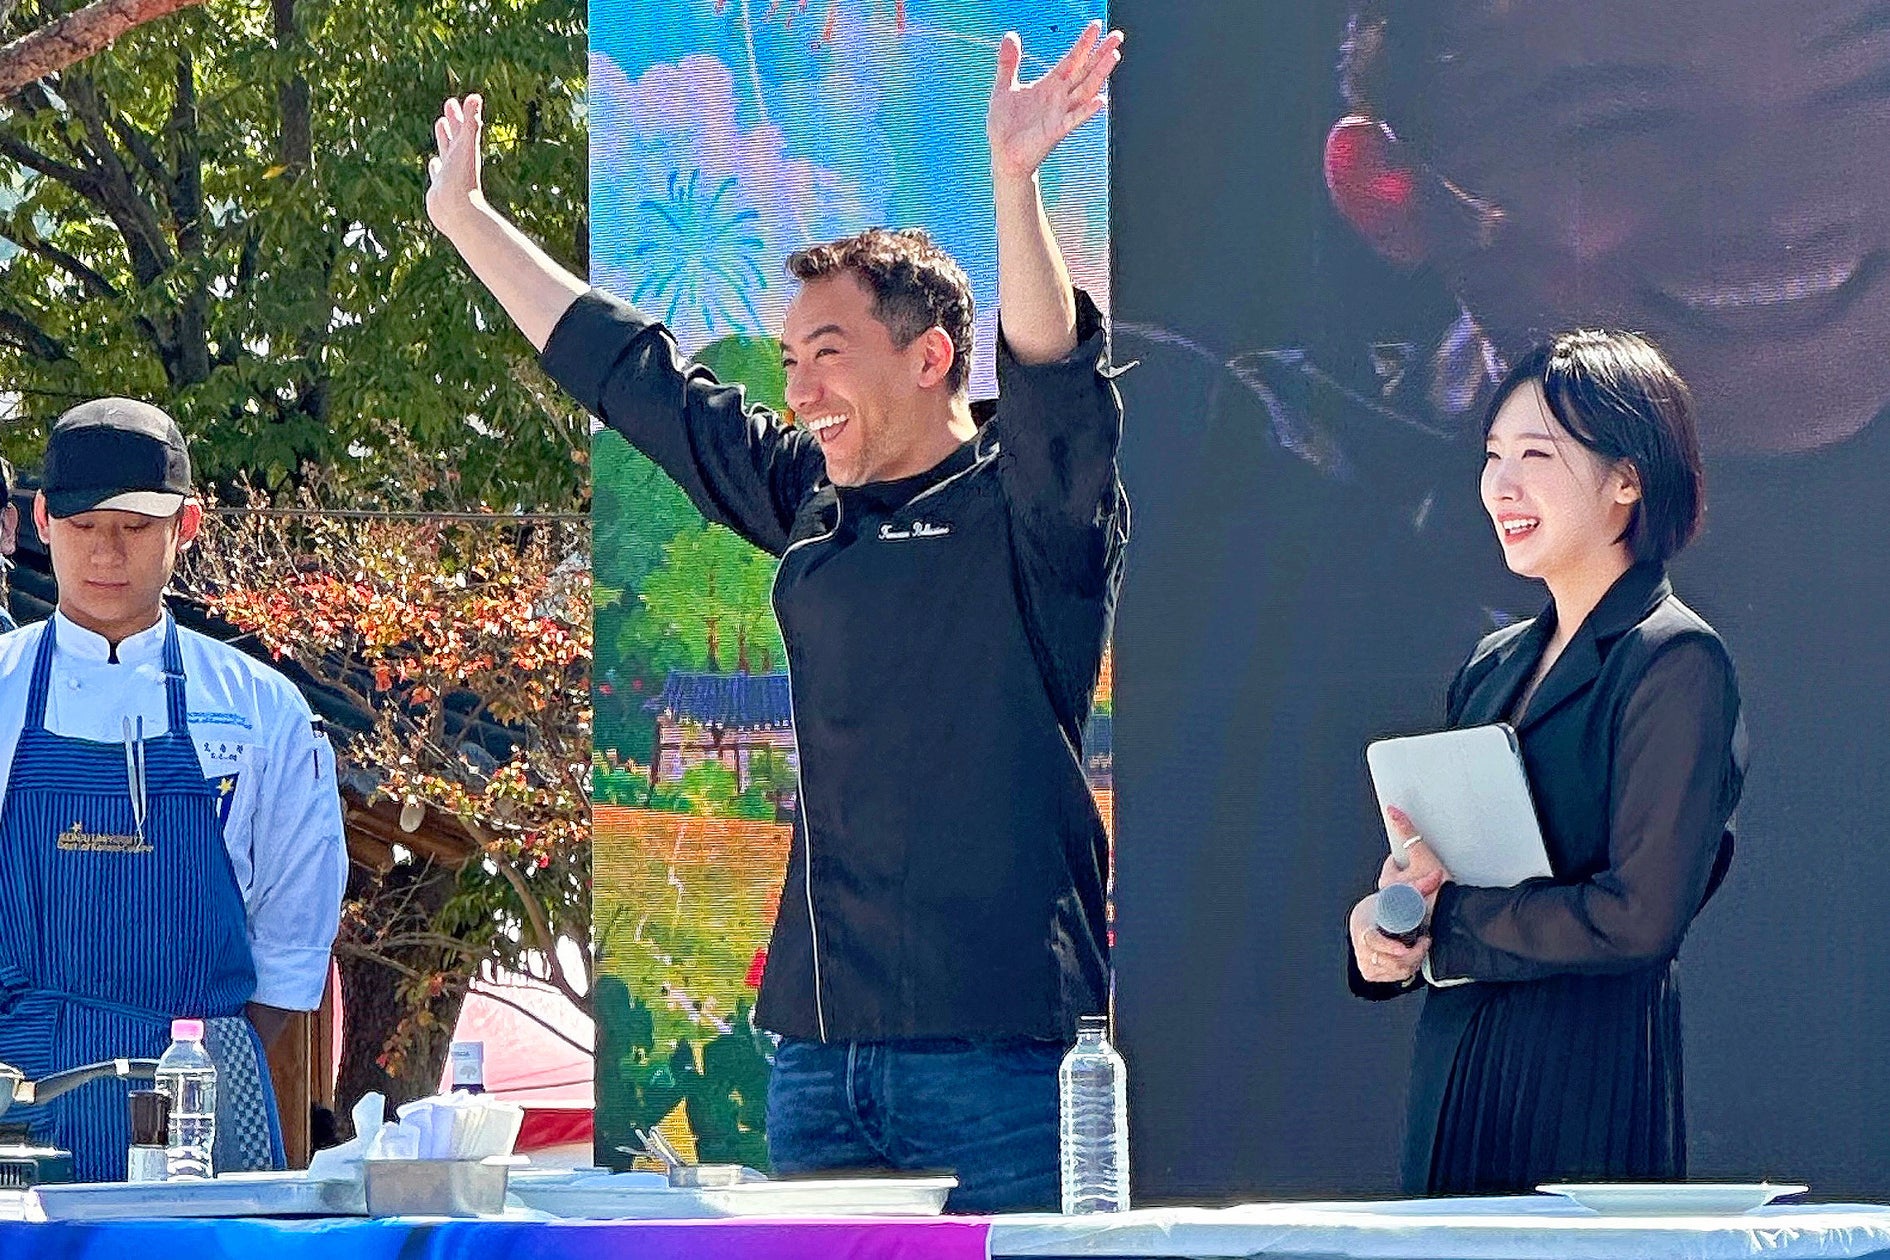
なぜ今、コチュジャンなのか? イタリア人料理研究家ベリッシモが韓国で見た「次世代発酵食品」の可能性
株式会社ビリオネア
-
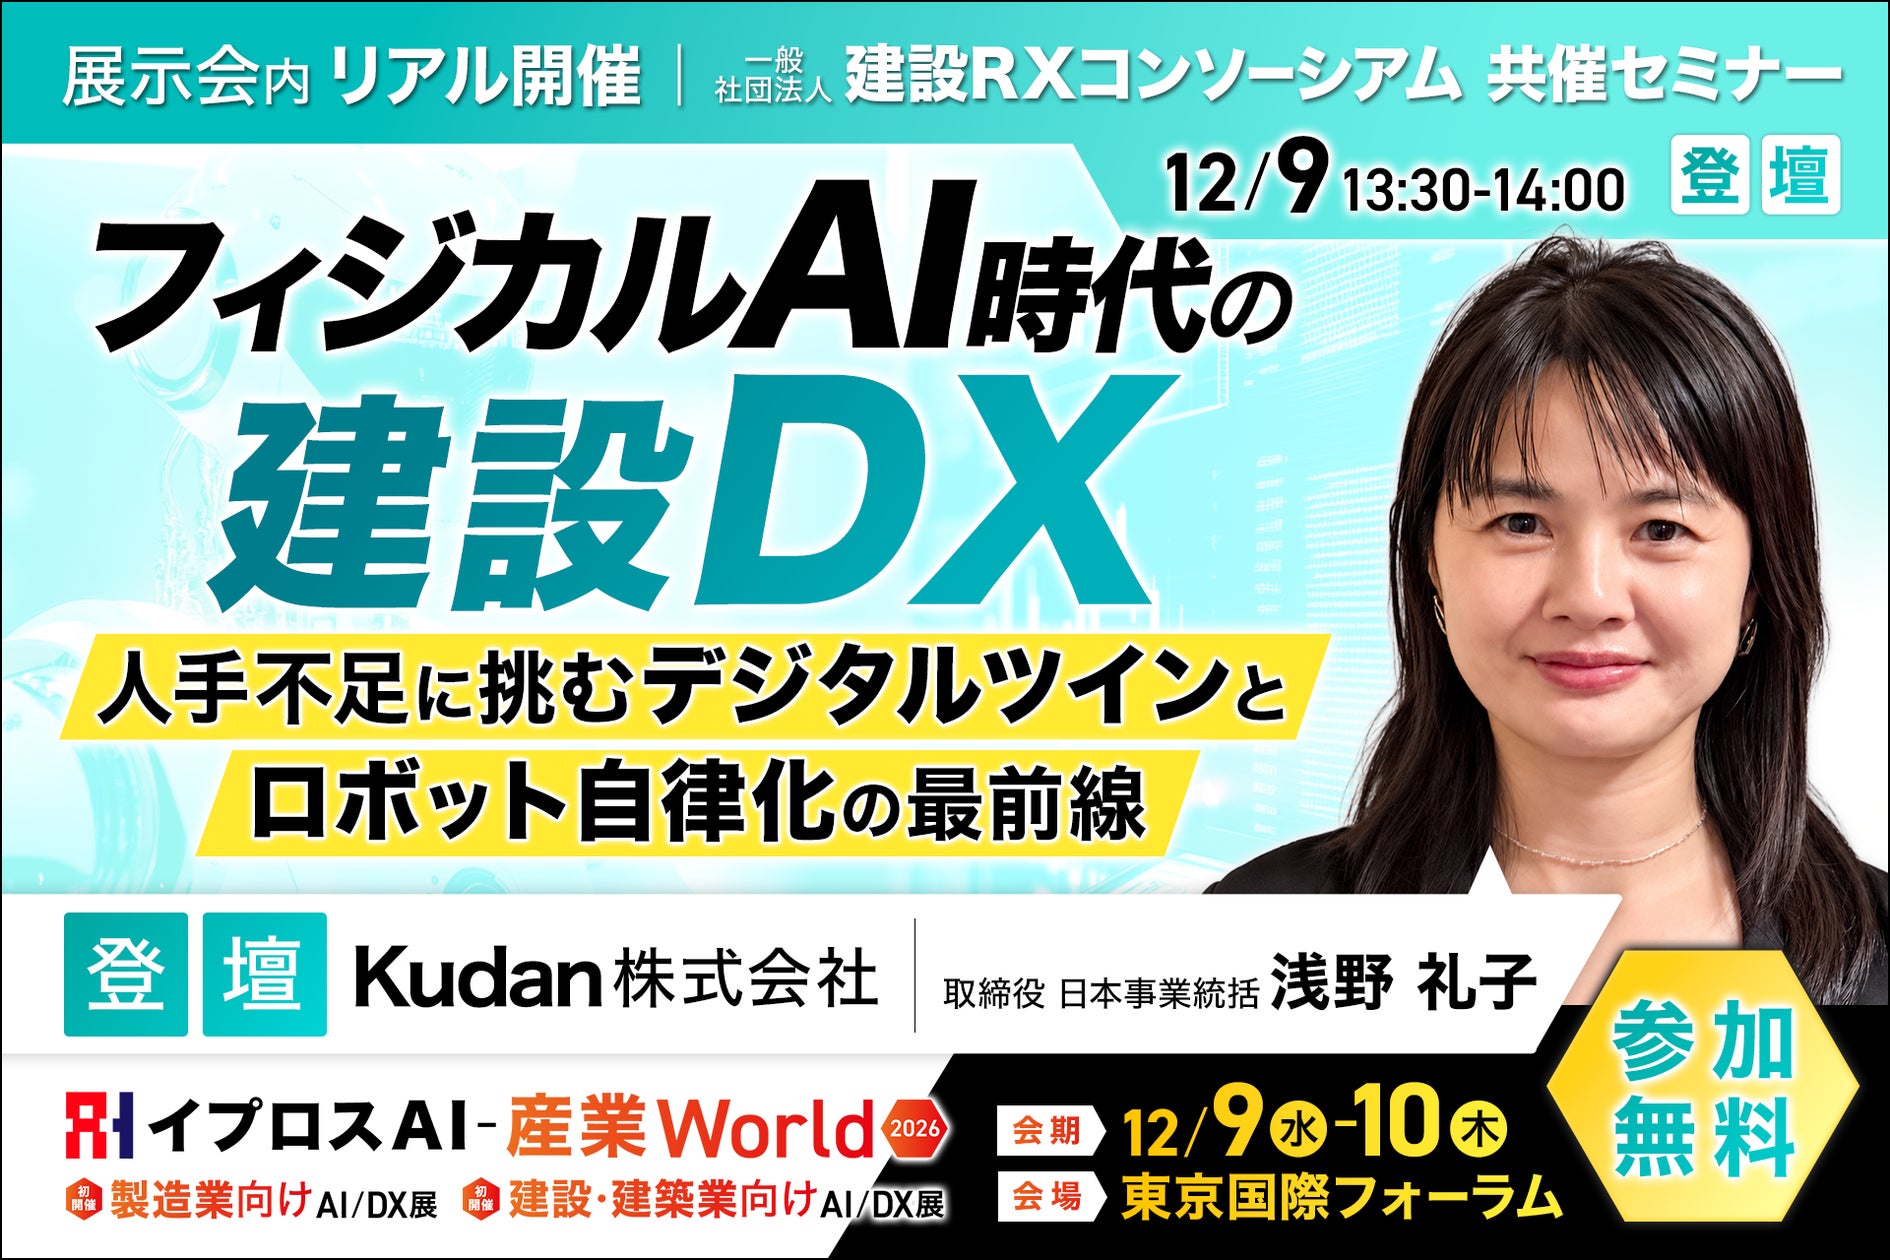
フィジカルAIで、建設現場はどこまで自動化できる?Kudanが最前線を語るセミナーを開催<12/9・参加無料>
株式会社イプロス
-
【帝京平成大学】各キャンパスで学園祭シーズン到来!地域と連携したイベントや学生企画を開催
帝京平成大学
-
コンディショニングを、社会の当たり前に。ストライドとR-bodyがオフィシャルパートナーシップ契約を締結
株式会社ストライド
-
<THE GOLD ONLINE フェス2026+西日本新聞@福岡>11月7日(土) アクロス福岡 会場限定「株式会社グローバルクラウドエステート」出展社セミナー
株式会社ゴールドオンライン
-
“エンタープライズ バイブコーディング”を用いた「企業向けパーソナライズ型SaaS」を発表
三井住友ファイナンス&リース株式会社