 Zero
CRA実務ガイド『Built to Last 〜持続可能な仕組みを目指して〜:欧州サイバーレジリエンス法を理解する』日本語版を公開
CRA実務ガイド『Built to Last 〜持続可能な仕組みを目指して〜:欧州サイバーレジリエンス法を理解する』日本語版を公開 The Linux Foundation Japanのプレスリリース
The Linux Foundation JapanがPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
Open Source Security Foundation (OpenSSF) より発行された欧州サイバーレジリエンス法(CRA: Regulation (EU) 2024/2847)の実務ガイド『Built to Last 〜持続可能な仕組みを目指して〜 欧州サイバーレジリエンス法 (CRA) を理解する』の日本語版が公開されました。
サイバーレジリエンス法(CRA)は法律として2024年12月10日に発効し、各国で対応する国内法を制定することなく、EU加盟国全体に直接適用されます。対象はEU市場で販売されるほぼすべてのハードウェアおよびソフトウェア製品です。また、デジタル製品の製造、輸入、流通、または購入を行うほとんどの組織にとって、この規則は既に実行していることがらを義務として課すものです。
3つの主要な期限があります。適合性評価機関の通知は2026年6月に開始されました。各国のCSIRTおよびENISAに対する24時間以内の脆弱性報告は2026年9月に開始され(すでに市場に出回っている製品も対象となります)、義務的なCE marking(適合性を証明するCEマーク)を伴う完全な施行は2027年12月に始まります。
本ガイドは、実務担当者、保守担当者、法務チーム、購入者が実際に抱いている10の質問に答えるものであり、各章はそれぞれ単独で完結しています。
詳細は以下よりガイド全文をダウンロードしてご覧ください。
-
日本語版 : Built to Last 〜持続可能な仕組みを目指して〜 : 欧州サイバーレジリエンス法 (CRA) を理解する
-
オリジナル版 (英語) : Built to Last: Understanding the European Cyber Resilience Act (CRA)
この資料は、OpenSSF 発行の「Built to Last: Understanding the European Cyber Resilience Act (CRA)」を、OpenSSF Japan Working Group の有志メンバーが日本語に翻訳したものです。
日本語版翻訳協力:OpenSSF Japan Working Group 翻訳チーム
-
余保 束(ルネサスエレクトロニクス)
-
清海 佑太(本田技術研究所)
-
川名 のん(日立製作所)
-
高橋 明彦(富士通)
-
池田 宗広(サイバートラスト)
Zero Press のデータで見るこのリリース
- 配信元
- The Linux Foundation Japan(Zero Press 掲載 9 本)
- 配信サイト
- PR TIMES
- カテゴリ
- 調査・レポート
- 直近 7 日の配信
- 調査・レポート 1,248 本 / 全体 13,066 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
調査レポート「Civil Infrastructure Platform:産業グレードLinuxの10年」を公開
The Linux Foundation Japan
-
Open Source Summit Japan、Automotive Linux Summit、Embedded Linux Conference Asia の基調講演者を発表
The Linux Foundation Japan
-
調査レポート「2026年 オープンデータ インフラストラクチャ レポート」を公開
The Linux Foundation Japan
-
Open Networking & Edge (ONE) Summit Japan のプログラムを発表 — AIが中心テーマに
The Linux Foundation Japan
-
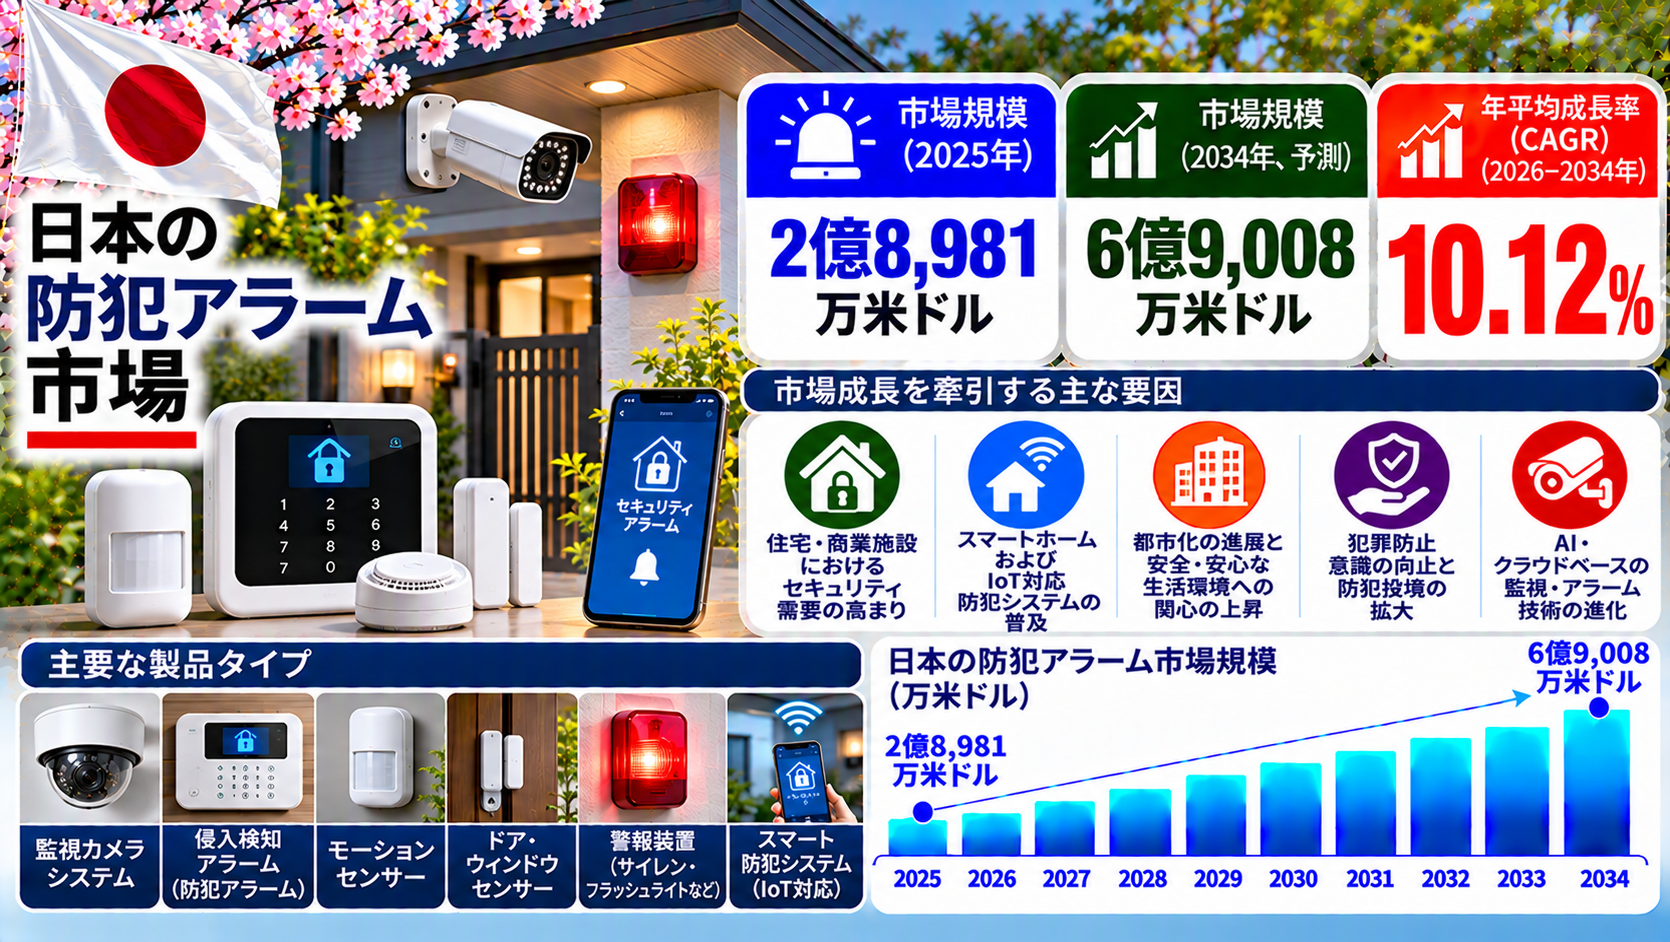
日本の防犯アラーム市場の動向、成長および市場予測 2026–2034
Yoshio
-
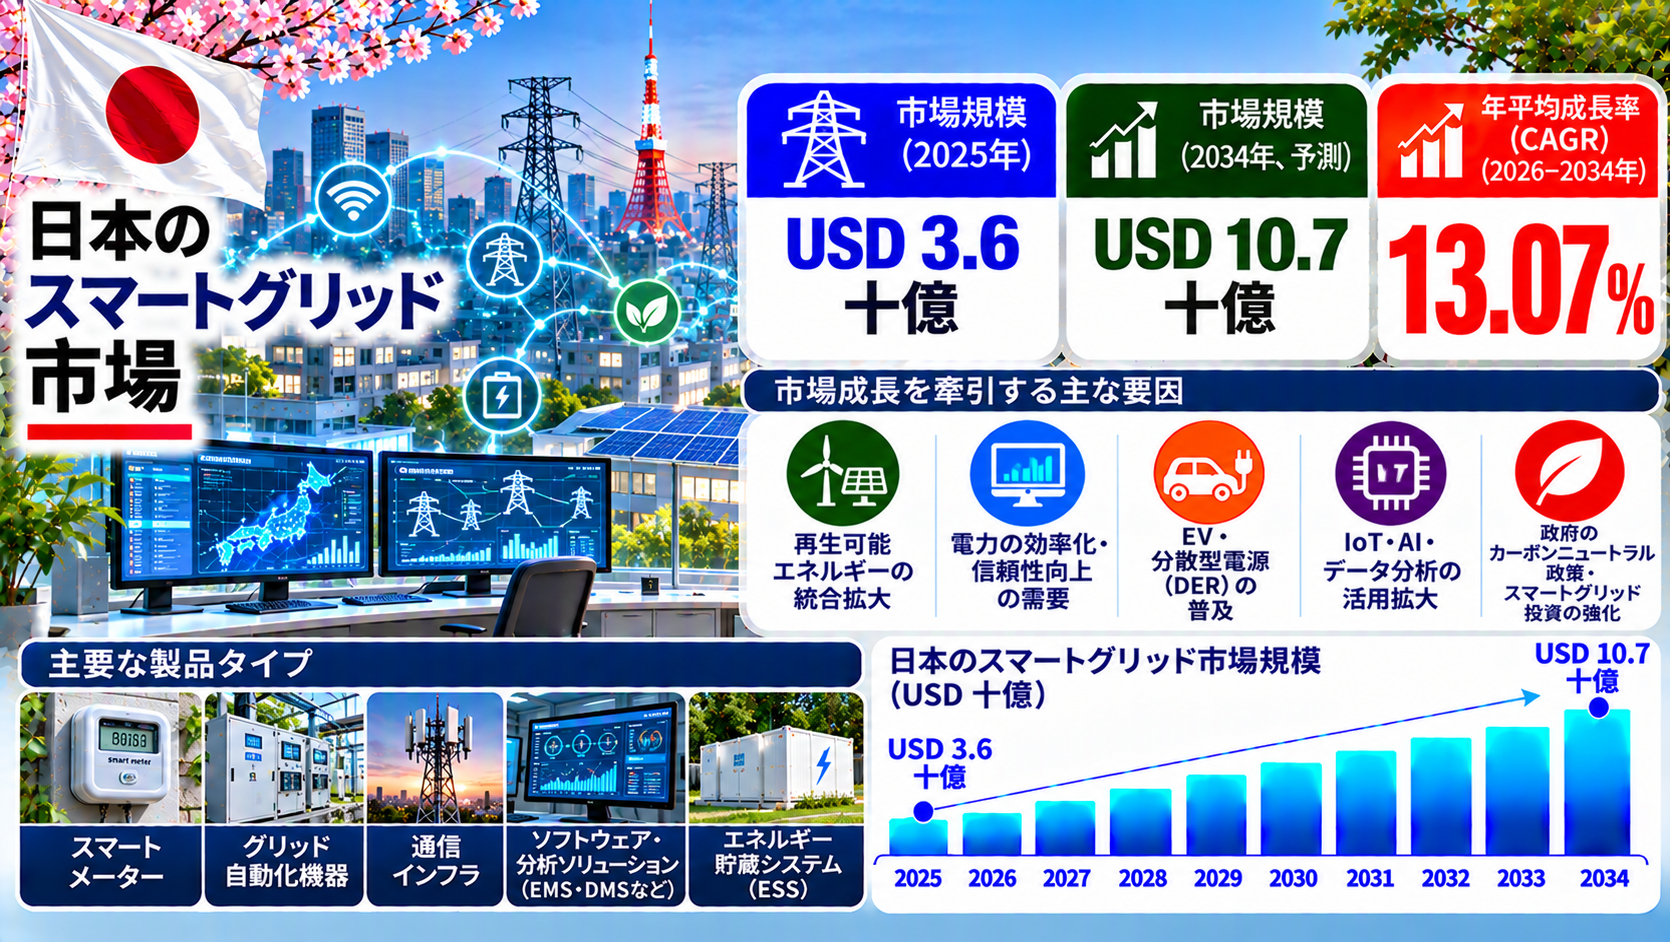
日本のスマートグリッド市場の規模、シェアおよび業界成長分析 2026–2034
Yoshio
-
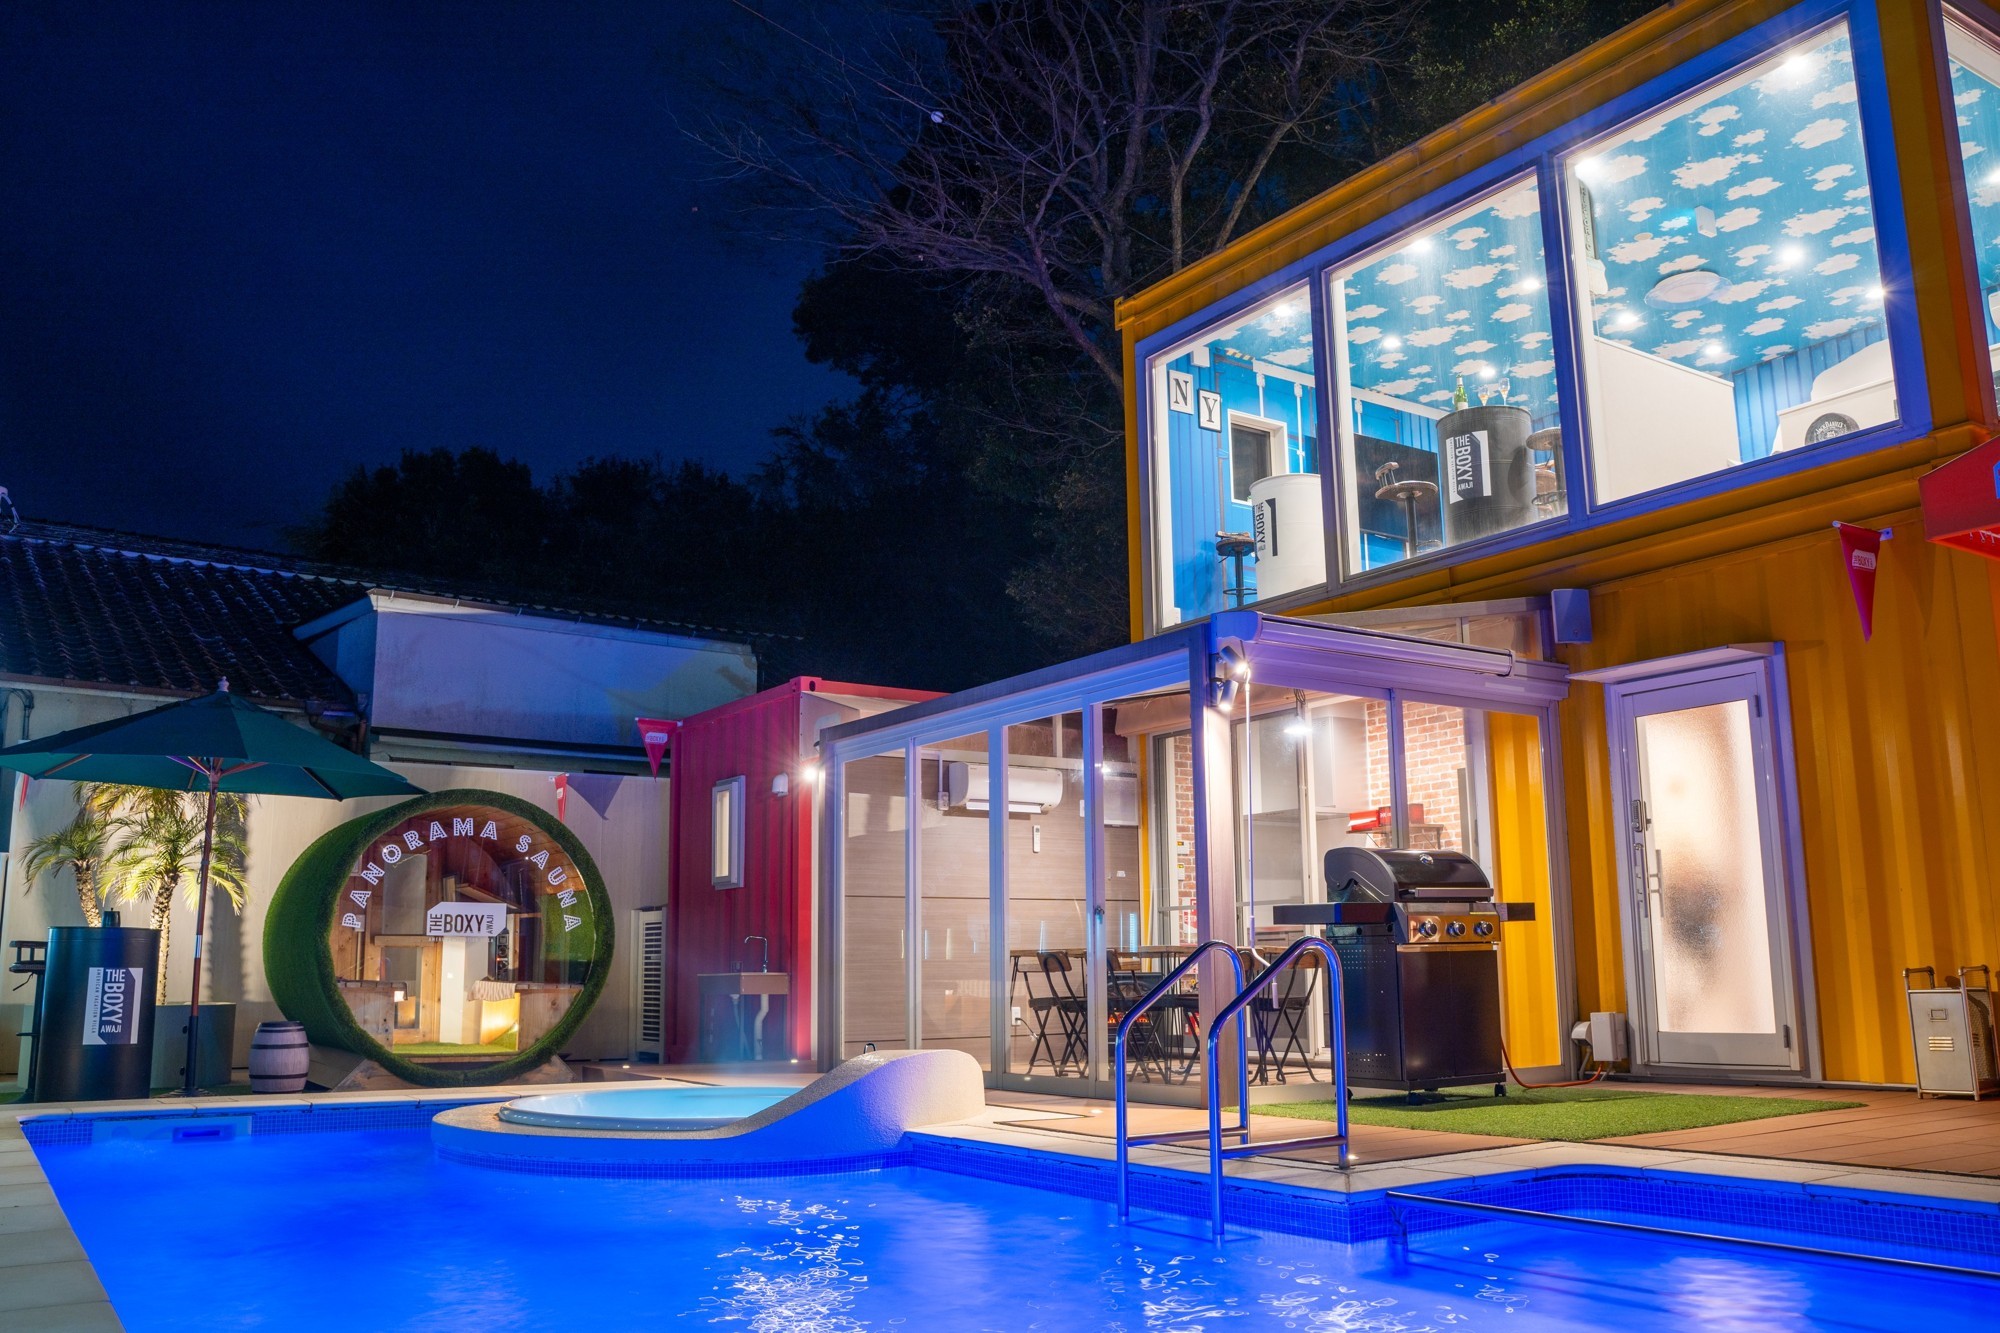
【淡路島】卒業・入学のお祝い旅行、今のうちに決めると10%OFF 春休みにサウナ付きヴィラ「THE BOXY AWAJI」の早割 8名様で泊まれば、お一人様約14,300円〜
株式会社ぷらど
-
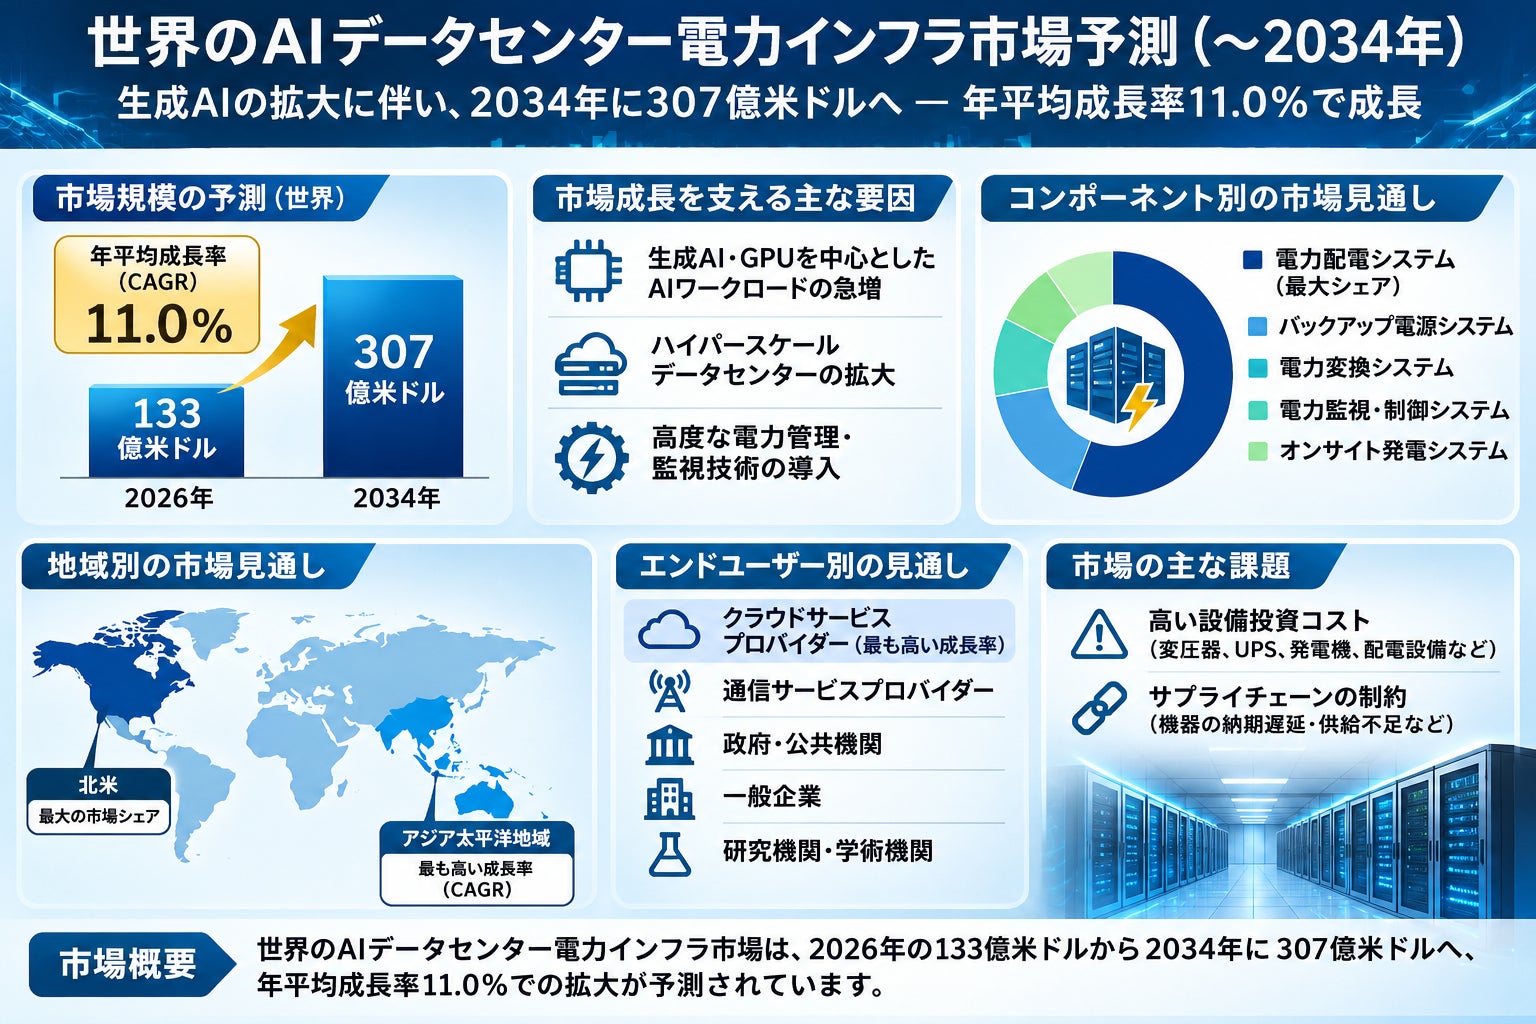
世界のAIデータセンター電力インフラ市場、2034年に307億米ドル規模へ拡大予測 ― 生成AI・GPU需要の急増を背景に年平均11.0%成長
STRATISTICS MARKET RESEARCH CONSULTING
-
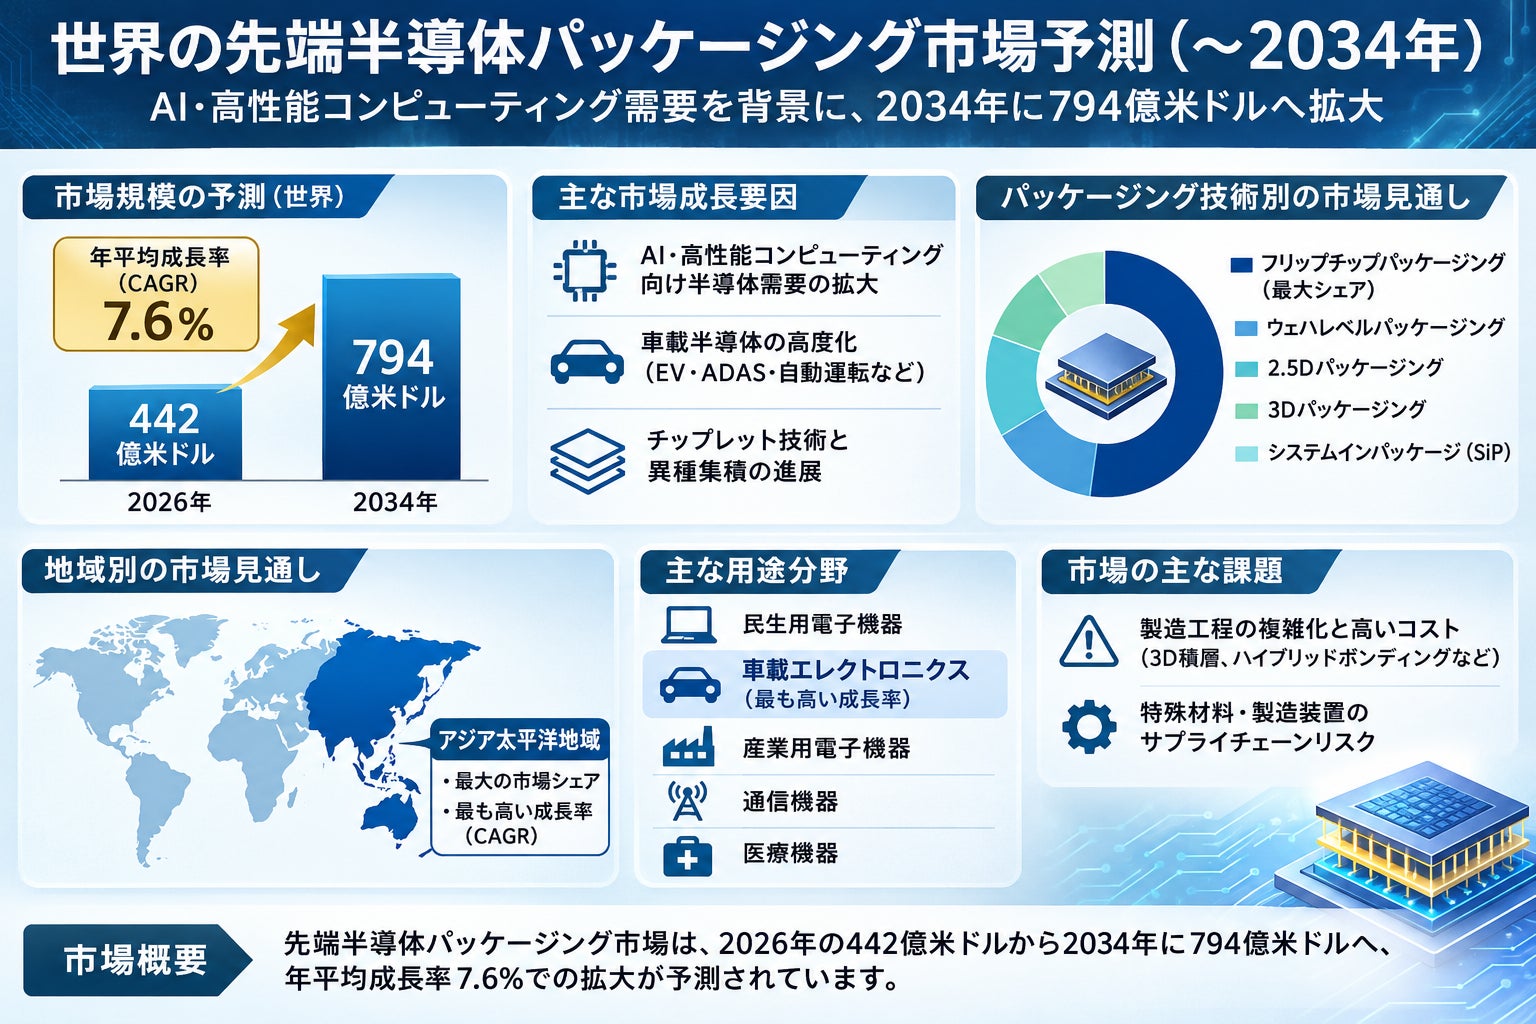
世界の先端半導体パッケージング市場、2034年に794億米ドル規模へ拡大予測 ― AI・高性能コンピューティング需要を背景に年平均7.6%成長
STRATISTICS MARKET RESEARCH CONSULTING
-
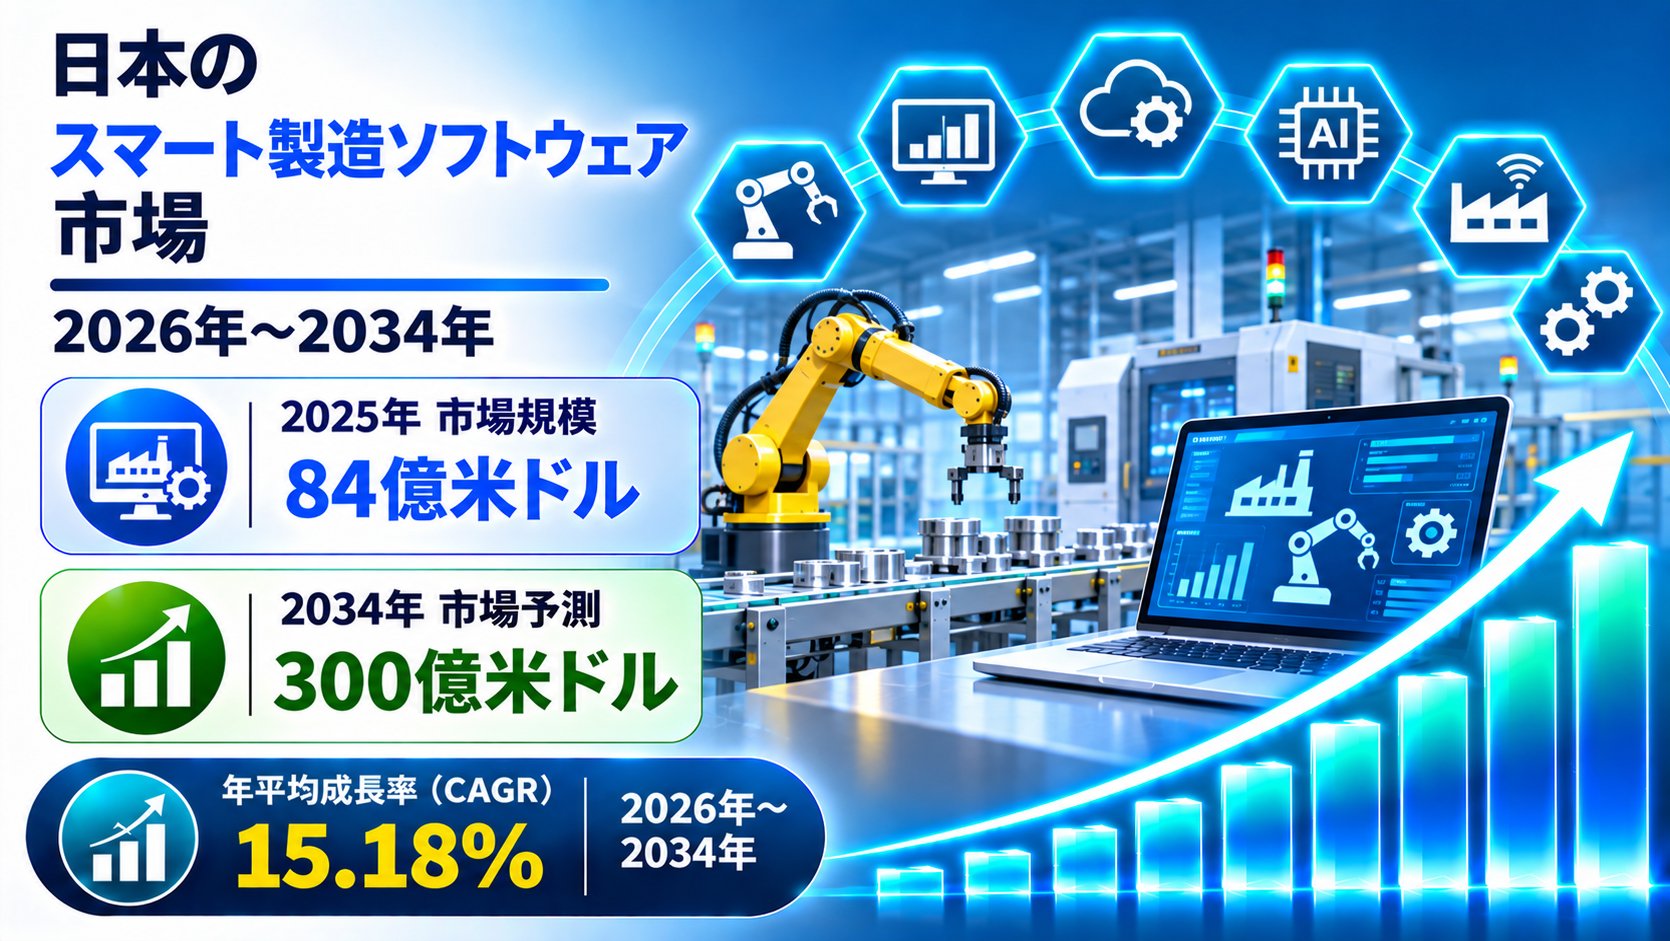
日本スマート製造ソフトウェア市場の市場規模、シェア、成長、予測 2026-2034
Haruto
-
【千葉市】七五三の喜びを災害支援へ 写真スタジオ101、11月の撮影費用の10%を千葉県に寄付
株式会社BIGBLUE
-
初めてのお店・サービスの利用手順をフローチャートで確認できるWebサイト「ナガレ」を公開
トリネコ
-

【いっぱい使えるお気に入りアイテムを作ろう】ボタン専門店で楽しむ、小物づくり体験
ぷれりり掲載リリース
-

「APUに行きたい!でも何から始めればいい?」受験生の疑問に応える 「立命館アジア太平洋大学 推薦・総合型選抜対策サイト」開設!
ぷれりり掲載リリース
-
血液型×星座×干支の「576型」と"今日の月"で占う、新しい無料占いサイト「月の糸」がオープン
月の糸
-
中学受験の経験から生まれた「受験日程・手続き確認キット」CAMPFIREで11月4日公開
永盛 敬将