 Zero
AGEST、【11月20日(金)無料オンラインセミナーのご案内】欧州CRA法への本格適用に備える、SBOMを活用した脆弱性管理・サプライチェーン管理セミナーを開催
AGEST、【11月20日(金)無料オンラインセミナーのご案内】欧州CRA法への本格適用に備える、SBOMを活用した脆弱性管理・サプライチェーン管理セミナーを開催 株式会社AGESTのプレスリリース
株式会社AGESTがPR TIMESで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
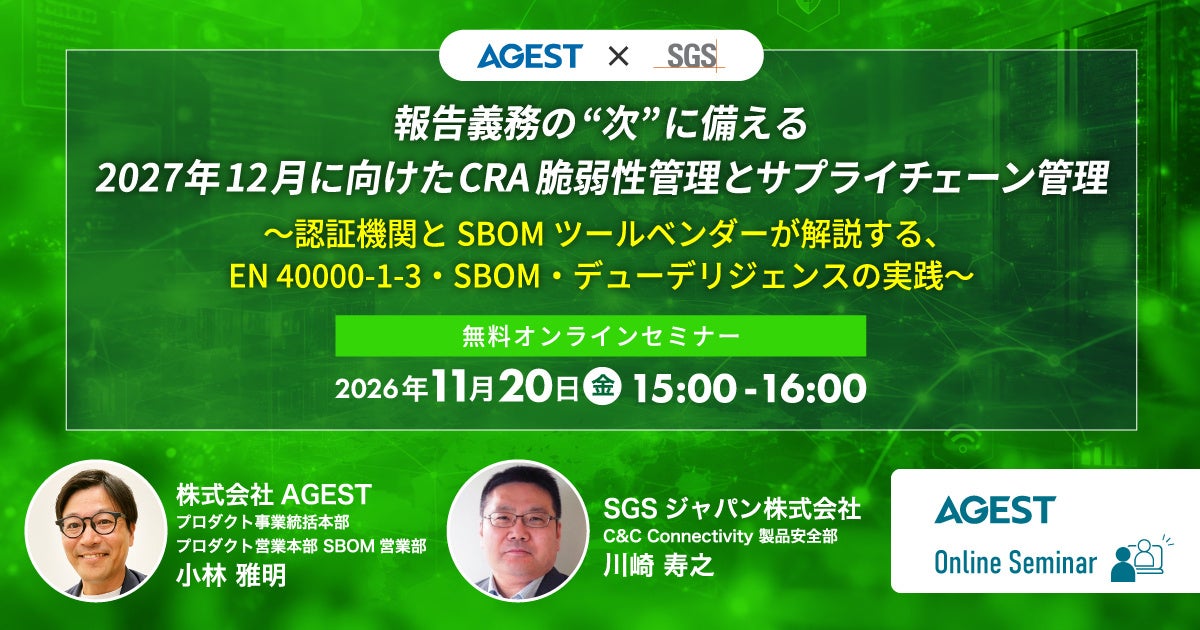
先端品質テクノロジーを活用してソフトウェアの品質・安全性向上を支援する株式会社AGEST(本社: 東京都文京区、代表取締役 社長執行役員 CEO: 二宮 康真、以下、「当社」)は、試験・検査・認証のグローバルリーディングカンパニーであるSGSジャパン株式会社(本社:神奈川県横浜市保土ケ谷区、代表取締役:颜立新、以下、「SGSジャパン」)とともに、EU向けに製品を展開する製造業等を対象とした無料オンラインセミナー『報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理』を2026年11月20日(金)に開催いたします。
■ 開催の背景
昨今、サプライチェーンの脆弱性を突いたサイバー攻撃やランサムウェア被害の報道が連日のように続いており、企業におけるセキュリティリスクはかつてなく高まっています。サイバー攻撃の脅威が国境を越えて深刻化する中、国際的な法規制による製品セキュリティの強化が急務となっています。
欧州においては、2026年9月11日より「欧州サイバーレジリエンス法(CRA)」の報告義務(第14条)の適用が開始され、多くの企業で報告体制の整備が進んでいます。しかし、2027年12月11日以降に上市(ローンチ)する製品には、サポート期間を通じて「すべての脆弱性を処理する仕組み」が厳格に求められます。
この基準を満たすためには、既存の顧客対応プロセスの見直しにとどまらず、ソフトウェア構成を正確に把握する「SBOM(ソフトウェア部品表)」の導入が不可欠です。さらに、調達した部品が自社製品のセキュリティ要求を満たしているかを確認する「デューデリジェンス」の実践が、今後のビジネス継続において極めて重要な鍵となります。
本セミナーでは、こうした脅威と規制の動向を踏まえ、認証機関のSGSジャパンをお招きし、整合規格案「EN 40000-1-3」に基づく脆弱性管理の仕組み化と、デューデリジェンスの具体的な進め方を解説していただきます。また、AGESTからは、自社提供の脆弱性リスク管理ツール「SBOM Archi」を活用した影響判定と、サプライヤーとしての具体的なSBOM管理手法をご紹介いたします。
脆弱性リスク管理ツール「SBOM Archi」サービスサイトはこちら
■ セミナー開催概要
セミナー名
報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理
~認証機関とSBOMツールベンダーが解説する、EN 40000-1-3・SBOM・デューデリジェンスの実践~
開催日時
2026年11月20日(金)15:00~16:00
タイムスケジュール
<前半>15:00 – 15:40
報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理
登壇者:川崎 寿之(SGSジャパン株式会社)
・整合規格案 EN 40000-1-3 に基づく脆弱性管理の仕組み化
・デューデリジェンスの進め方
<後半>15:40 – 16:00
CRA法におけるSBOM管理ツール、SBOM Archiの活用方法
登壇者:小林 雅明(株式会社AGEST)
・CRA法におけるSBOM管理方法
主催
株式会社AGEST
協力
SGSジャパン株式会社
参加費
無料(事前登録制)
会場
オンライン
配信方法
Zoomウェビナーを使用(ソフトウェアのインストールは不要)
※申込頂いた方に視聴用URLを送付いたします。
対象
・EU向けにデジタル要素を持つ製品(IoT機器、産業機器・機械、組込み機器、ソフトウェア等)を製造・販売する企業の、製品セキュリティ・PSIRT・品質保証部門の方
・報告体制は整えたものの、2027年12月以降の脆弱性管理の準備はこれからという方
・現行機種を2027年12月以降も欧州向けに出荷する予定の方
・部品・OSSの調達で、SBOMの受け渡しや供給元の管理を検討している開発・調達部門の方
・第1回(2026/7/17)にご参加の方。未参加の方も参加できます(SBOMの基本は冒頭で振り返ります)
※競合他社の方は参加をお断りさせていただくことがございます。予めご了承ください。
お申込みURL
https://zoom.us/webinar/register/WN_eN6YnTN7Tx28CNhOM-AxjA
■ 登壇者プロフィール
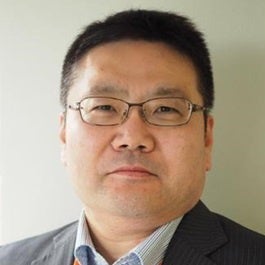
川崎 寿之
SGSジャパン株式会社 C&P Connectivity Functional Safety
・JSAE 情報セキュリティ小委員会、セーフティ&セキュリティ小委員会委員
・JasPar 情報セキュリティ実証WG、情報セキュリティ技術WGメンバー
・IEC TR 63074規格策定メンバー
・SGS-TÜV認定の有資格者 (機能安全、産業機器サイバーセキュリティ、産業サイバーセキュリティ)
前職で、ソフトウェア品質・セキュリティ・機能安全等のコンサルティング業務を従事。2018年より、SGSジャパンにて機能安全、産業機器サイバーセキュリティなどの業務に従事。
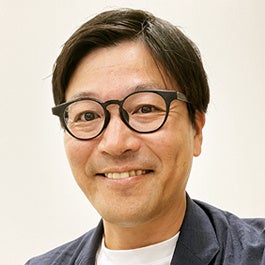
小林 雅明
株式会社AGEST プロダクト事業統括本部 プロダクト営業本部 SBOM営業部
・2019年入社、JSTQB – Foundation Levelセキュリティマネジメント資格保有
セキュリティアドバイザーとして活躍、2026年春よりAGESTのSBOM事業メンバーとして参画。パートナーセールスチームとして、販売店様およびソリューション対応。SBOM普及活動の為、多くのウェビナーにて登壇。
以上
※ すべてのブランド、製品名、会社名、商標、サービスマークは各社に権利が帰属します。
【AGESTについて】
AGESTは、ソフトウェアテストサービスやセキュリティサービスの提供を通じて、お客様のプロダクトの品質向上に貢献するとともに、高度デジタル社会の発展への貢献を目指してまいります。
【SBOM Archiに関するお問い合わせ】
株式会社AGEST サイバーセキュリティ事業本部
お問い合わせ先 : ml-sec-sbom-tec@agest.co.jp
【報道関係者からのお問い合わせ】
株式会社AGEST IR広報室 広報担当
Mail: ml-pr@agest.co.jp
電話番号:03-6821-1753
Zero Press のデータで見るこのリリース
- 配信元
- 株式会社AGEST(Zero Press 掲載 12 本)
- 配信サイト
- PR TIMES
- カテゴリ
- イベント
- 直近 7 日の配信
- イベント 3,395 本 / 全体 11,866 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-
AGEST、緊迫するサイバーセキュリティ情勢に対応した、パッチ適用後の現新比較をURL入力だけで自動化する「AGEST ZERO TEST Lite」無償トライアル版を提供開始
株式会社AGEST
-
AGEST、「SBOM Archi」Ver2.3 リリースのお知らせ:脆弱性対応の「真の優先順位」を可視化。国内外の脆弱性情報のシームレスな連携で運用の効率化を実現
株式会社AGEST
-
AGEST、急増するサイバーセキュリティ攻撃や情報漏えいへの緊急対策としてAIセキュリティ防衛プラットフォーム「AGEST ZERO SHIELD」一部機能を活用した支援プランを特別価格で50社へ提供
株式会社AGEST
-
AGEST、サイバー攻撃の高度化に備える「脆弱性診断(Webアプリケーション診断)20%OFFキャンペーン」を期間限定で開催
株式会社AGEST
-
薬師丸ひろ子×武部聡志、 フルオーケストラコンサートが再び! 45周年記念ベストアルバム 『ORCHESTRAL JEWELS』の世界を 2027年3月から日本武道館2daysを含む全6都市に届ける
阪急阪神ホールディングス株式会社
-
【無料イベント】「洋々GMが解説!早慶上智を目指す~総合型選抜をどのように活用するか」セミナーを2026年12月19日(土)に渋谷本校で開催
株式会社洋々
-

【11月14日(土)開催】AI時代のキャリアをIT人材同士で考える「Tech Connect #35 ~LT&交流会~」を東京・港区で開催
株式会社グローバル・プランニング
-

0歳から入場できる!オオサカンのクリスマスコンサート
ぷれりり掲載リリース
-
梅棒 22nd dish『eatBeat』本日開幕! 舞台写真&出演者コメント到着
株式会社サンライズプロモーション
-
T.O.P、「PRE-STUDIO 2026 in JAPAN」で魅せた圧巻のライブとファンとの共創——終幕から1週間余り、今も続く余韻
合同会社 JJ Bliss
-

Swaplet.com、事業者が対応できなかった顧客の依頼を本人の同意に基づいて引き継ぐ取引基盤を開始
ぷれりり掲載リリース
-

街角コレクション、現地で押す「見つけた!」ボタンと「オリジナル探索・踏破マップ」を公開 〜旅行じゃなくて“探索”という選択肢〜
ぷれりり掲載リリース
-
低高度経済航空機用バッテリーの世界市場(2026年~2032年)、市場規模(リチウムポリマー電池、リチウムイオン電池、リチウム金属電池、太陽電池、その他)・分析レポートを発表
株式会社マーケットリサーチセンター
-
触媒用セラミックハニカムの世界市場(2026年~2032年)、市場規模(100 CPSI、200 CPSI、400 CPSI、その他)・分析レポートを発表
株式会社マーケットリサーチセンター
-
電子用ガラス繊維超細糸の世界市場(2026年~2032年)、市場規模(4-5 μm、5-7 μm、7-9 μm、その他)・分析レポートを発表
株式会社マーケットリサーチセンター
-
AIにはない、あなたの手がある。
JESMA-日本エステティックサロン経営学院-