 Zero
【第3報】お取引先および退職者の皆さまへ、当社グループ管理サーバーへの不正アクセスおよび情報漏えいの可能性について注意喚起のお願い
【第3報】お取引先および退職者の皆さまへ、当社グループ管理サーバーへの不正アクセスおよび情報漏えいの可能性について注意喚起のお願い
株式会社ジャパンタイムズが@Pressで配信したプレスリリースの原文を、Zero Press が転載して掲載しています。
株式会社ジャパンタイムズおよび株式会社ニューズ・ツー・ユーホールディングス(東京都千代田区、以下「当社グループ」)は、当社グループ管理サーバーへの不正アクセスおよび情報漏えいの可能性につきまして、お取引先および退職者の皆さまに以下の通り現状報告と対応についてご連絡いたします。
① 概要および調査の進捗状況
当社グループでは、2026年9月18日に発生したランサムウェア被害、および10月15日の攻撃者による外部ウェブサイト上へのデータ公開の主張を受け、複数の外部専門機関およびフォレンジック調査会社とともに詳細な調査とデータ分析を継続してまいりました。
ここまでの調査の結果、対象サーバーへの不審なアクセスの痕跡および情報漏えいの可能性(おそれ)につきましては現時点で完全に排除できない状況であることを確認いたしました。
② 漏えいのおそれがある対象者および情報について
フォレンジック調査会社による分析に基づき、該当サーバー(2022年8月まで運用していた管理部門用ファイルサーバー)に保管されていた以下の情報について、外部への漏えいのおそれが完全に排除できない状況であることを確認いたしました。
お取引先様に関する情報
・2022年8月時点で当社グループとお取引のあった企業様・関係者様の情報(企業名・ご担当者様のお名前・当時のご住所・お振込先口座情報 等)
当社グループ従業員・退職者等に関する個人情報
・2022年8月までに当社グループに在籍していた従業員および退職された方々の個人情報(お名前・当時のご住所・給与振込口座情報 等)
・一部の対象者における機密性の高い個人情報(マイナンバー、パスポート情報、在留カード情報、健康保険証情報 等)
※なお、該当サーバーには2022年9月以降の最新データは含まれておりません。
※株式会社ジャパンタイムズの「Japan Times Online」をはじめとする各種電子版サービス、購読者データベース、および決済システム等は別個の独立したインフラ上で運用されており、本件による影響は確認されておりません。
③ 対象の皆様への対応方針
当社グループでは、関係者の皆様の安全と保護を最優先とし、該当するおそれのある在籍従業員および連絡先が特定できている皆様に対しては、本日個別にご連絡いたしました。連絡先の変更等により直接のご連絡が困難な方におかれましては、下記のお問い合わせ専用窓口にてご照会を承ります。
④ 二次被害防止のためのお願い(不正利用への警戒)
銀行口座の不正な引き落としや不審な入出金がないか、ご利用口座の明細を適宜ご確認いただきますようお願い申し上げます。
万が一、当社グループや関係者を装った不審な電子メール、電話、郵送物等を受信・受領された場合は、記載されたURLへのアクセスや添付ファイルの開封、パスワード・暗証番号等の入力を行わないようご注意ください。
⑤ 今後の見通し
引き続き外部専門家の支援のもとで再発防止策への対応を継続するとともに、個人情報保護委員会および管轄警察署等の関係機関への報告および連携を適切に進めてまいります。
関係者の皆様に多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。本件に関してご不安な点やご質問がございましたら、下記のお問い合わせ窓口までご連絡いただけますようお願い申し上げます。
株式会社ニューズ・ツー・ユーホールディングス専用窓口
Email: incident-support@news2u.co.jp
Zero Press のデータで見るこのリリース
- 配信元
- 株式会社ジャパンタイムズ(Zero Press 掲載 5 本)
- 配信サイト
- @Press
- カテゴリ
- その他
- 直近 7 日の配信
- その他 224 本 / 全体 11,309 本
Zero Press が取り込んだ配信データから自動集計しています。カテゴリ別・業界別のより詳しい分析は週間動向レポートで毎週公開しています。
このジャンルのリリースを書くときのガイド
-

八木莉可子さんが1人3役で魅せる!パンがチョコに「乗っ取られちゃった!?」 「おっとり・元気・クール」の3キャラで、3つの食感チョコパンに悶絶! 新TVCM「本気のチョコがけパン」篇 10月20日(火)から放映開始
株式会社ファミリーマート
-

メドノア無料ヘルスケアツール 累計利用者数が14万人を突破 ― シンデレラ体重計算が累計首位に
ぷれりり掲載リリース
-
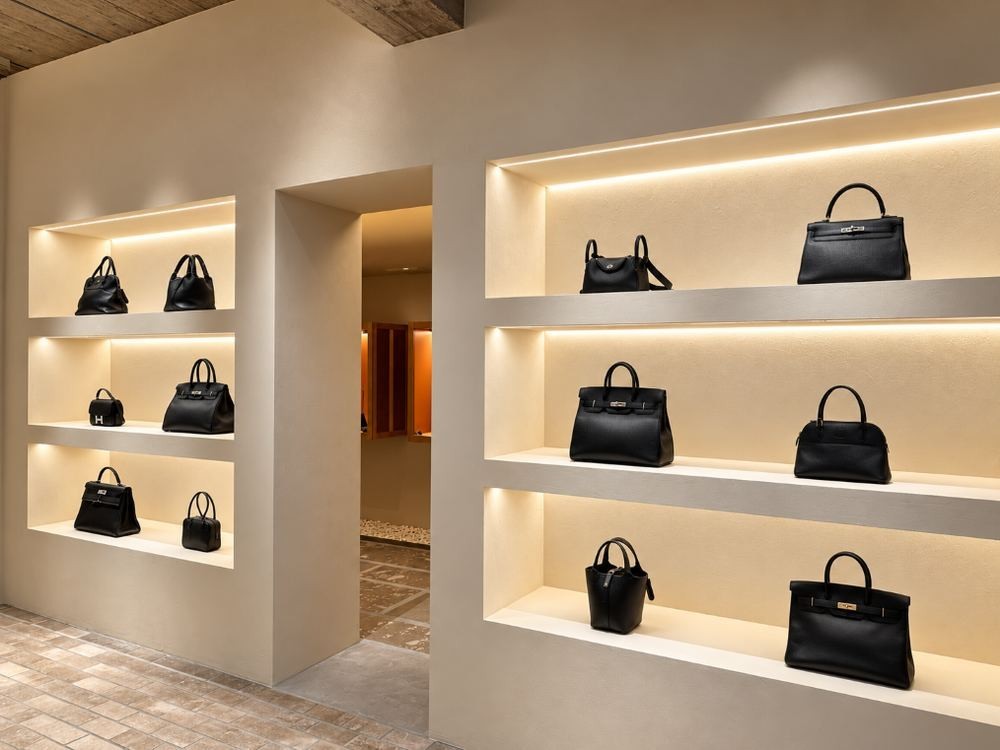
銀座のエルメス専門店「H3 VINTAGE」、10月23日より黒のバッグだけを集めた店頭企画を開始
H3 VINTAGE
-

ペットメディア「いぬのこと。」「ねこのこと。」「どうぶつのこと。」、ペットの動画をSNSで発信する飼い主と一緒にメディアをつくる「コンテンツパートナー」の募集を開始
株式会社Insity
-

LISH株式会社、WEBマーケティング支援を「AIKATA」ブランドに統合 MEO対策・SEO・広告運用の窓口をひとつに
ぷれりり掲載リリース
-
大阪観光局「Cool OSAKA」との連携企画 大学生の視点で探る 『都市のサステナブルな楽しみ方』 「心地よく巡れる梅田」を発見・発信する 学生共創プロジェクトを、 10月31日(土)から実施します
阪急阪神ホールディングス株式会社
-
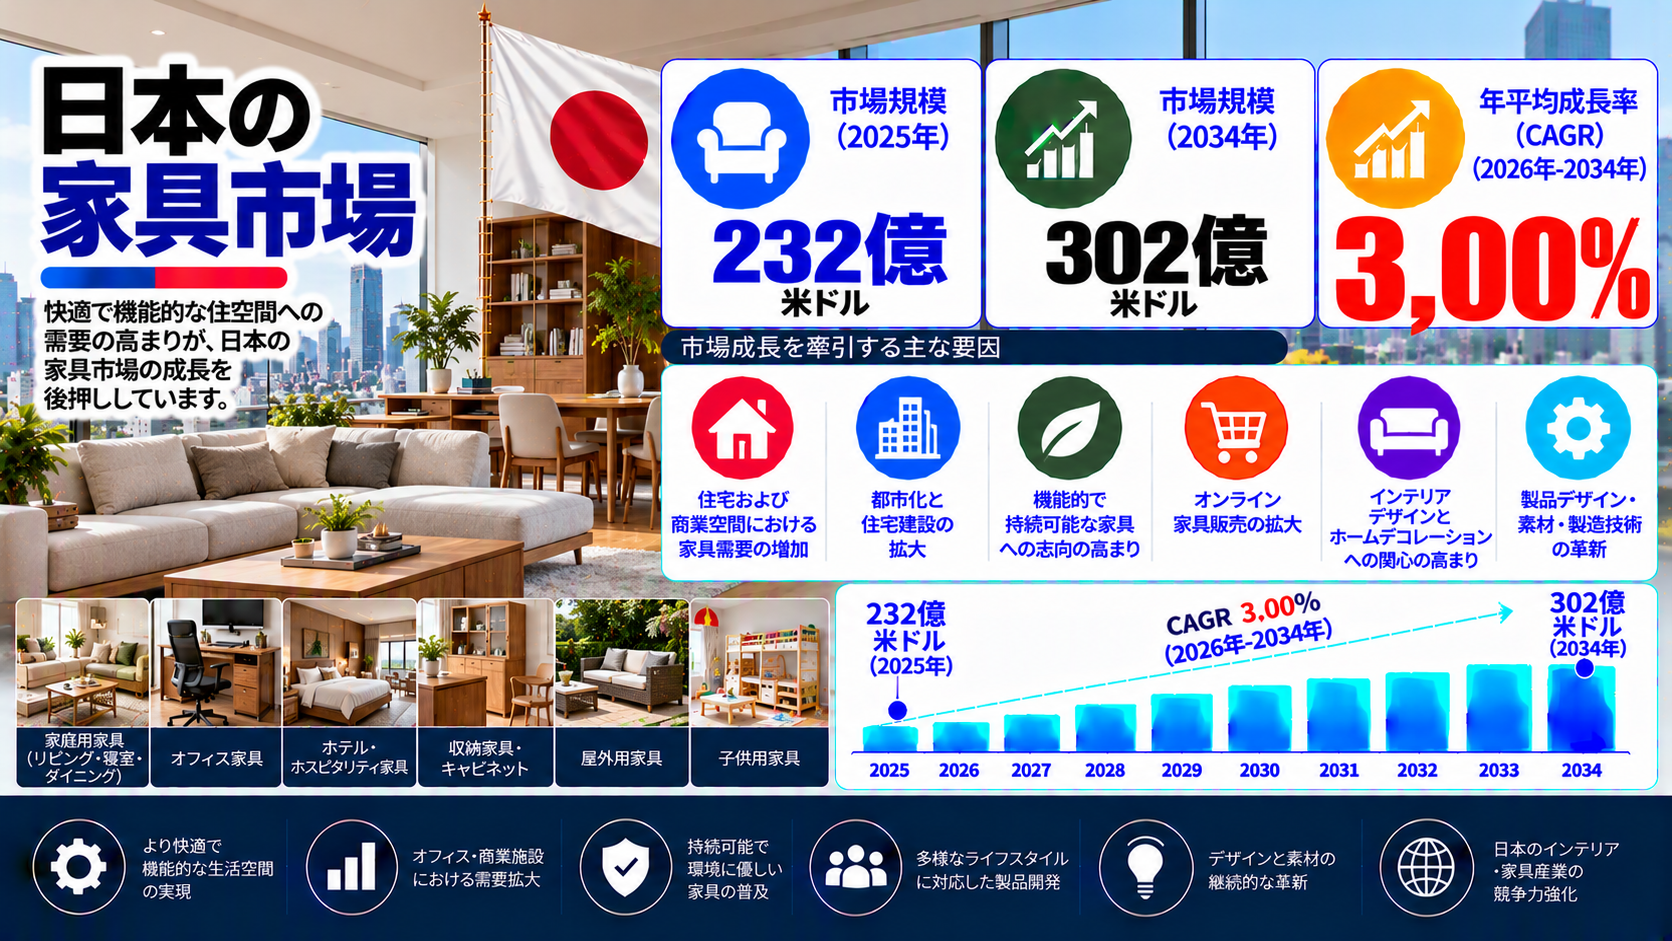
日本の家具市場:動向、成長、および競争に関するインサイト(2026年~2034年)
Yoshio
-
ダンロップ硬式テニスラケット 「CX」シリーズ7機種を新発売
住友ゴム工業株式会社
-
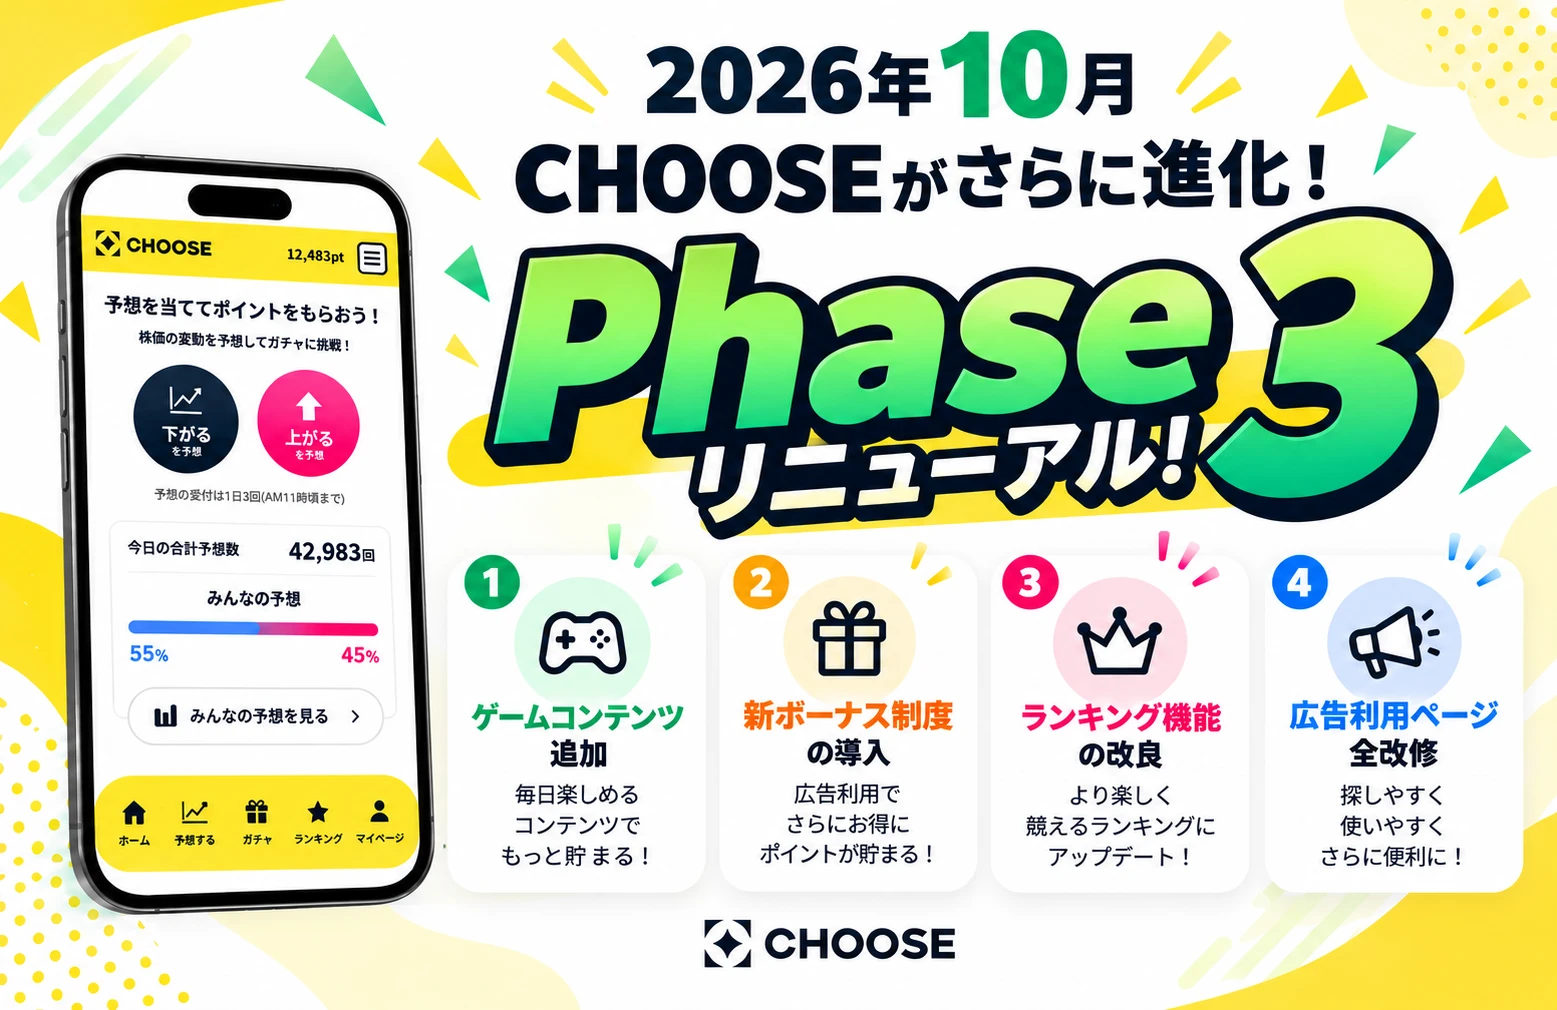
投資予想ポイ活「CHOOSE」、第三フェーズリニューアルを実施!新ゲーム「かぶガチャ」などを公開
株式会社CHOOSE
-
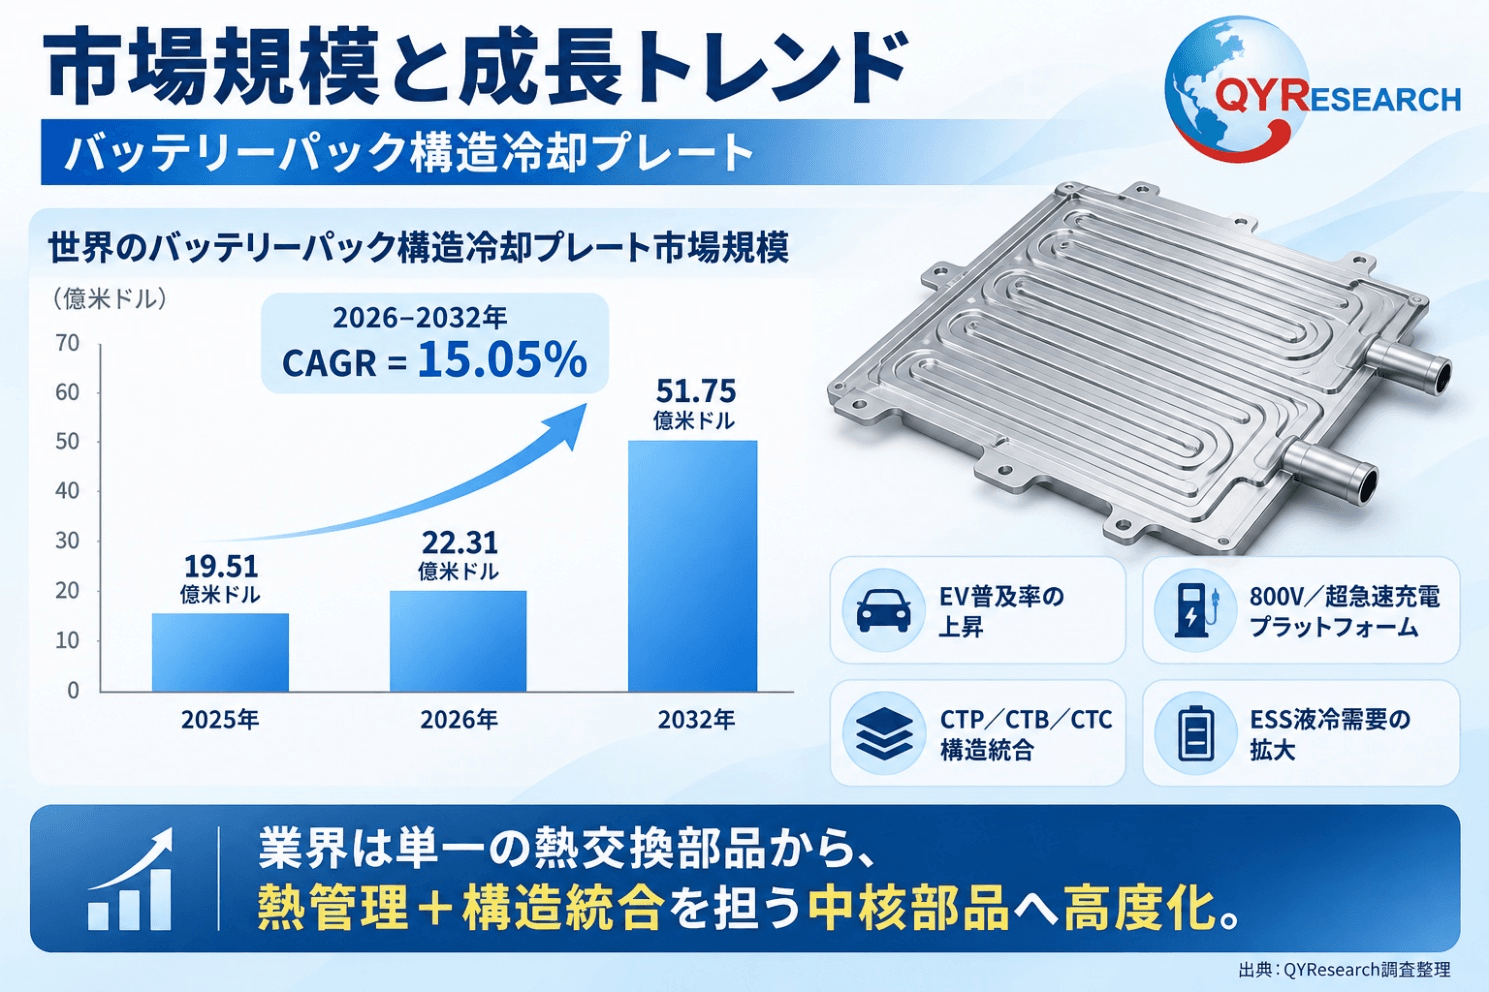
【最新予測】バッテリーパック構造冷却プレート市場規模、2026年に2231百万米ドルへ|年平均成長率15.0%で推移予測
QY Research株式会社
-
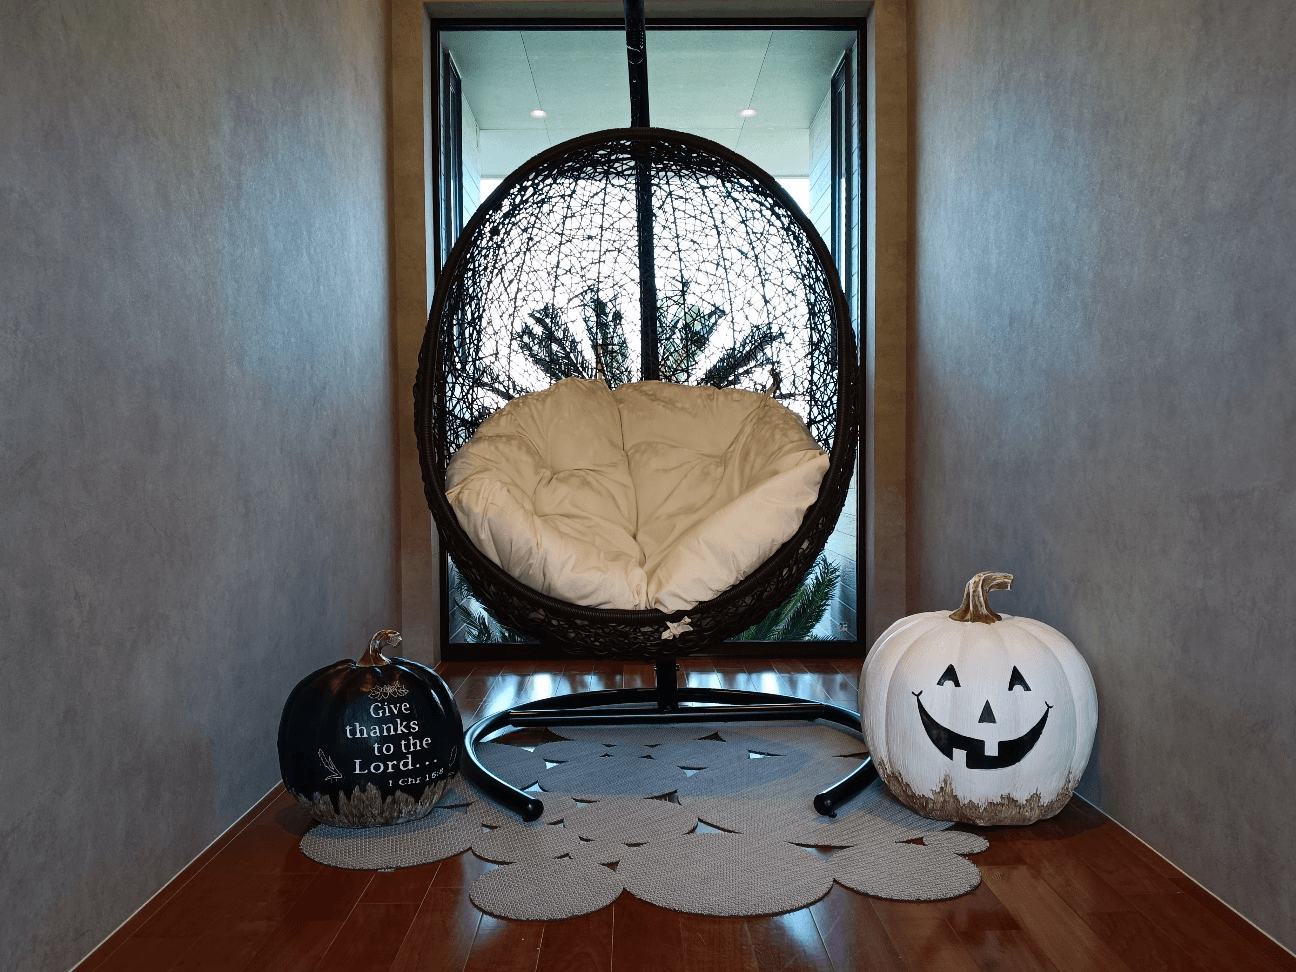
【11月8日(日)まで】ヴィラがハロウィン一色に!?「villa ocean kamaguchi」でご宿泊の方に期間限定プレゼント実施中!
株式会社ぷらど
-
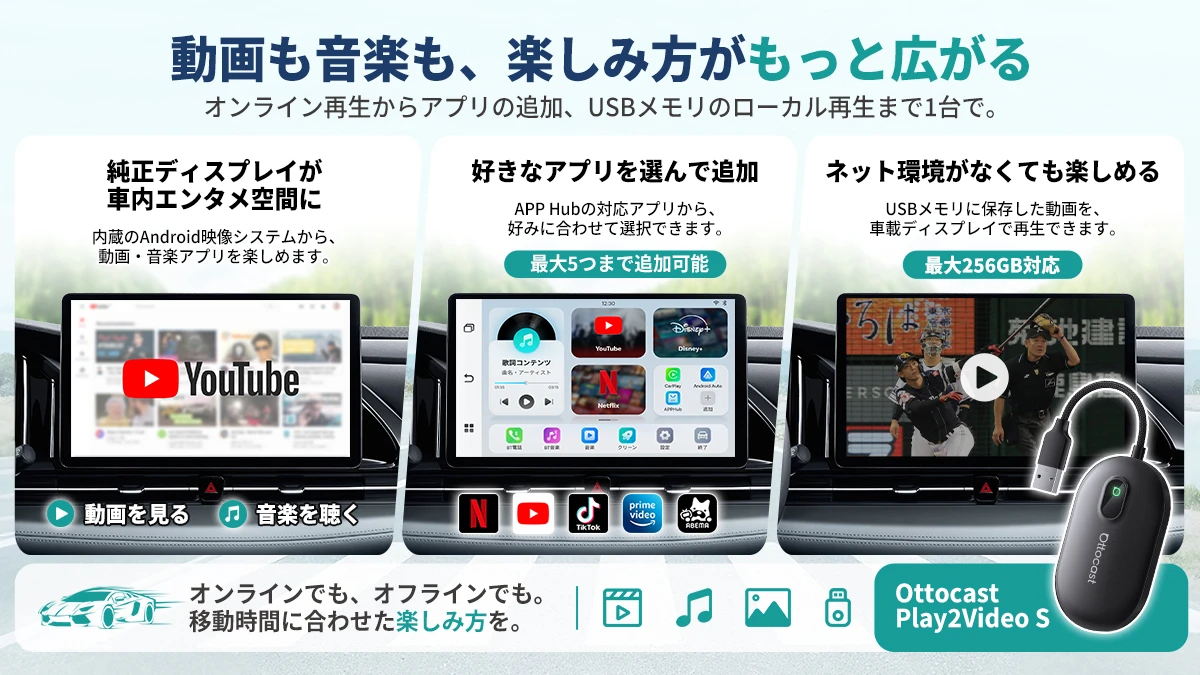
【新製品】Ottocast、動画視聴とワイヤレスCarPlay/Android Autoに対応した「Play2Video S」を発売
OTTOCAST